
เทคโนโลยี - Tech
ดีเอสไอจี้กูเกิล-แอปเปิล ถอดแอปเงินกู้เถื่อนพ้นสโตร์


กรุงเทพฯ – กรมสอบสวนพิเศษ (DSI) ได้ส่งหนังสือด่วนถึงตัวแทนของ Google ประเทศไทย และ Apple South Asia (Thailand) Co., Ltd. เมื่อวันที่ 13 พฤศจิกายน 2569 เพื่อขอความร่วมมือในการตรวจสอบและลบแอปพลิเคชันสินเชื่อผิดกฎหมายออกจาก Google Play Store และ Apple App Store เนื่องจากพบว่าแอปพลิเคชันเหล่านี้เรียกเก็บอัตราดอกเบี้ยสูงเกินจริงและเก็บรวบรวมข้อมูลส่วนบุคคลเพื่อประจานต่อสาธารณะระหว่างการทวงหนี้
ดีเอสไอระบุว่าปัจจุบันมีผู้ประกอบธุรกิจสินเชื่อส่วนบุคคลดิจิทัลภาคเอกชนที่ได้รับอนุญาตและเปิดดำเนินการจริงตามเกณฑ์ของ ธนาคารแห่งประเทศไทย เพียง 8 รายเท่านั้น การส่งรายชื่อนิติบุคคลที่ถูกต้องให้สองยักษ์ใหญ่แพลตฟอร์มดิจิทัลครั้งนี้ มุ่งตัดวงจรแอปเถื่อนที่แฝงตัวเข้าถึงสมาร์ทโฟนของประชาชนและก่อความเสียหายลุกลามในสังคม
ประเด็นสำคัญ• ดีเอสไอส่งรายชื่อผู้ให้บริการสินเชื่อดิจิทัลที่ได้รับอนุญาต 8 ราย ให้กูเกิลและแอปเปิลใช้คัดกรองและลบแอปเงินกู้เถื่อนออกจากสโตร์ทันที • แอปเงินกู้ผิดกฎหมายบังคับขอสิทธิ์เข้าถึงรายชื่อผู้ติดต่อและภาพถ่ายในมือถือ ก่อนนำไปโทรคุกคามและโพสต์ประจานผู้กู้รวมถึงคนรอบข้าง • ดีเอสไอเตรียมประสานธนาคารแห่งประเทศไทยวางมาตรการสกัดกั้นระยะยาว และพิจารณารับเรื่องตาม พ.ร.บ.การสอบสวนคดีพิเศษ พ.ศ. 2547 |
เปิดรายชื่อ 8 ผู้ให้บริการสินเชื่อดิจิทัลที่ได้รับอนุญาต
กองคดีคุ้มครองผู้บริโภคของ กรมสอบสวนคดีพิเศษ เปิดเผยว่า ภายใต้กฎหมายไทย ผู้ให้บริการสินเชื่อส่วนบุคคลดิจิทัล (Digital Personal Loan) ต้องได้รับใบอนุญาตจากธนาคารแห่งประเทศไทยอย่างชัดเจน แม้ทะเบียนรายชื่อจะระบุนิติบุคคลที่ได้รับอนุญาตไว้ 13 ราย แต่มี 5 รายที่ยังไม่เริ่มให้บริการ ทำให้เหลือผู้ประกอบการที่ดำเนินธุรกิจจริงเพียง 8 ราย ได้แก่ บริษัท โมนี่ (แคปปิตอล) จำกัด บริษัท แอสเซนด์ นาโน จำกัด บริษัท อิออน ธนสินทรัพย์ (ไทยแลนด์) จำกัด (มหาชน) ธนาคารกสิกรไทย จำกัด (มหาชน) บริษัท อยุธยา แคปปิตอล เซอร์วิสเซส จำกัด ธนาคารไทยพาณิชย์ จำกัด (มหาชน) บริษัท เครดีโว่ (ไทยแลนด์) จำกัด และธนาคารคลิกซ์ จำกัด (มหาชน)
ดีเอสไอขอให้กูเกิลและแอปเปิลนำรายชื่อทั้ง 8 บริษัทไปตรวจสอบกับแอปพลิเคชันเงินกู้ทั้งหมดที่เปิดให้ดาวน์โหลดในประเทศไทย หากพบว่าแอปใดไม่ได้อยู่ภายใต้การบริหารของบริษัทเหล่านี้ ขอให้ถอดออกจากระบบโดยเร็วเพื่อหยุดความเสียหายซ้ำซ้อน
เบื้องหลังปฏิบัติการทวงหนี้โหดและร่องรอยอาชญากรรมไซเบอร์
การระบาดของแอปเงินกู้เถื่อนในไทยทวีความรุนแรงขึ้นท่ามกลางภาวะหนี้ครัวเรือนสูงและข้อจำกัดในการเข้าถึงสินเชื่อในระบบของแรงงานนอกระบบ กลุ่มมิจฉาชีพอาศัยช่องว่างทางการเงินหลอกล่อด้วยคำโฆษณาอนุมัติไวและไม่ตรวจเครดิตบูโร ทว่าเมื่อผู้กู้กดติดตั้งแอป ระบบจะบังคับขอสิทธิ์เข้าถึงสมุดโทรศัพท์ รูปภาพ และข้อมูลตำแหน่งที่ตั้งทันที
หากผู้กู้ชำระหนี้ล่าช้าแม้เพียงวันเดียว ขบวนการทวงหนี้จะนำภาพถ่ายไปตัดต่อข้อความประจานในสื่อสังคมออนไลน์ และกระหน่ำโทรข่มขู่บุคคลในรายชื่อผู้ติดต่อ ทั้งญาติ เพื่อนร่วมงาน และนายจ้าง รายงานข่าวจาก เดอะสแตนดาร์ด ชี้ให้เห็นว่าพฤติการณ์ดูดข้อมูลส่วนบุคคลและข่มขู่คุกคามลักษณะนี้สร้างผลกระทบทางจิตใจอย่างหนักจนเหยื่อหลายรายสูญเสียงานและครอบครัว
ก่อนหน้านี้ หน่วยงานรัฐพยายามปิดกั้นช่องทางดังกล่าวมาอย่างต่อเนื่อง ระหว่างเดือนกุมภาพันธ์ 2568 ถึงพฤษภาคม 2569 ธนาคารแห่งประเทศไทยได้ส่งรายชื่อแอปเถื่อน 79 รายการให้กระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคมยื่นคำร้องต่อศาลเพื่อสั่งระงับการเผยแพร่ ขณะที่ตำรวจไซเบอร์ได้บุกทลายเครือข่ายปล่อยกู้นอกระบบในจังหวัดพิษณุโลกเมื่อเดือนตุลาคมที่ผ่านมา ซึ่งมีเงินหมุนเวียนกว่า 10 ล้านบาทต่อเดือน แต่กลุ่มทุนผิดกฎหมายยังคงใช้วิธีเปลี่ยนชื่อแอปและอัปโหลดขึ้นสโตร์ใหม่ซ้ำแล้วซ้ำเล่า
ก้าวต่อไปของหน่วยงานรัฐและการป้องกันตัวของผู้บริโภค
นอกจากการประสานงานกับแพลตฟอร์มระดับโลก ดีเอสไอเตรียมหารือร่วมกับธนาคารแห่งประเทศไทยเพื่อออกมาตรการคัดกรองเชิงรุก ป้องกันไม่ให้แอปเถื่อนเล็ดลอดขึ้นสู่ร้านค้าแอปพลิเคชันได้อีก พร้อมเร่งพิจารณาความผิดตามพระราชบัญญัติการสอบสวนคดีพิเศษ พ.ศ. 2547 เพื่อดำเนินคดีกับผู้อยู่เบื้องหลังอย่างเด็ดขาด
ผู้เชี่ยวชาญด้านความปลอดภัยไซเบอร์แนะนำให้ประชาชนตรวจสอบรายชื่อผู้ให้บริการที่ได้รับอนุญาตผ่านเว็บไซต์ธนาคารแห่งประเทศไทยก่อนดาวน์โหลดแอปสินเชื่อทุกครั้ง และหลีกเลี่ยงการกดอนุญาตให้แอปเข้าถึงรายชื่อผู้ติดต่อหรือคลังภาพ หากพบเบาะแสการหลอกลวงหรือถูกข่มขู่ทวงหนี้ สามารถแจ้งความออนไลน์หรือติดต่อสายด่วนศูนย์ปฏิบัติการแก้ไขปัญหาอาชญากรรมออนไลน์ โทร. 1441 ได้ตลอด 24 ชั่วโมง
ข่าวที่กำลังเป็นที่นิยม
OpenAI ปล่อยฟีเจอร์ ‘Codex’ บนแอปมือถือ ChatGPT เปลี่ยนสมาร์ทโฟนเป็นศูนย์ควบคุม AI เขียนโค้ด
เจาะลึก iPhone 18 Pro Max: ปฏิวัติวงการด้วยชิป 2nm และกล้องรูรับแสงปรับได้ (เตรียมเข้าไทย กันยายน 2026)
กรุงเทพฯ – สำนักงานสภาความมั่นคงแห่งชาติ (สมช.) ยืนยันว่าหน่วยงานภาครัฐ สถาบันการเงิน และระบบสาธารณูปโภคสำคัญของไทย เผชิญความพยายามโจมตีทางไซเบอร์ทุกวันอย่างต่อเนื่อง กลุ่มอาชญากรไซเบอร์เริ่มนำเทคโนโลยีปัญญาประดิษฐ์หรือ AI เข้ามาช่วยวิเคราะห์หาช่องโหว่ของระบบอย่างรวดเร็วและเป็นอัตโนมัติ
อย่างไรก็ตาม โครงสร้างพื้นฐานสำคัญของประเทศยังคงวางระบบคุ้มกันและรักษาความปลอดภัยได้อย่างมีประสิทธิภาพสูงสุด รัฐบาลได้สั่งการให้ทุกหน่วยงานที่เกี่ยวข้องยกระดับแผนเผชิญเหตุดิจิทัล เพื่อพร้อมรับมือวิกฤติที่อาจเกิดขึ้นได้ตลอดเวลา
ประเด็นสำคัญ
- สมช. ยืนยันไทยเผชิญความพยายามโจมตีทางไซเบอร์รายวัน โดยแฮกเกอร์หันมาใช้ระบบ AI ค้นหาช่องโหว่ของหน่วยงานรัฐและเอกชน
- ธนาคารแห่งประเทศไทยยืนยันระบบการเงินยังไร้รอยขีดข่วน พร้อมกำชับทุกสถาบันการเงินซักซ้อมแผนฉุกเฉินและห้ามกระทบเงินฝากเด็ดขาด
- ภาครัฐเร่งผนึกกำลังเวิร์กช็อปความมั่นคงไซเบอร์ พร้อมเตือนประชาชนและภาคธุรกิจตั้งค่าความปลอดภัย 2 ชั้นและตรวจเช็กลิงก์ฟิชชิ่งเสมอ
กลุ่มผู้โจมตีมุ่งเป้าเจาะระบบสารสนเทศของโครงสร้างพื้นฐานสำคัญ เช่น โครงข่ายไฟฟ้า ระบบประปา และระบบขนส่งสาธารณะ การโจมตีบริการจำเป็นเหล่านี้อาจส่งผลกระทบต่อชีวิตประจำวันของประชาชนและความมั่นคงของประเทศโดยตรง
แฮกเกอร์ใช้ระบบ AI ตรวจจับช่องว่างของเซิร์ฟเวอร์และทดสอบการเจาะรหัสผ่านด้วยความเร็วสูงกว่ามนุษย์หลายเท่าตัว หน่วยงานด้านความมั่นคงจึงต้องเฝ้าระวังความผิดปกติของระบบเครือข่ายตลอด 24 ชั่วโมงอย่างเคร่งครัด
ธปท. ยืนยันระบบการเงินไทยแกร่ง ไม่สะเทือนวิกฤติต่างแดน
ธนาคารแห่งประเทศไทย (ธปท.) ยืนยันชัดเจนว่า เหตุการณ์โจมตีทางไซเบอร์ในต่างประเทศไม่ส่งผลกระทบต่อบริการทางการเงินของไทย สถาบันการเงินในประเทศยังคงเปิดให้บริการธุรกรรมตามปกติ และดูแลความปลอดภัยของเงินฝากประชาชนอย่างรัดกุม
นายกรัฐมนตรีได้กำชับให้ธนาคารพาณิชย์ทุกแห่งซักซ้อมแผนบริหารความต่อเนื่องทางธุรกิจ (BCP) เพื่อรองรับสถานการณ์ฉุกเฉินอย่างสม่ำเสมอ นอกจากนี้ ทุกสถาบันการเงินยังร่วมกันแลกเปลี่ยนข้อมูลภัยคุกคามแบบเรียลไทม์ เพื่อสกัดกั้นการเจาะระบบได้อย่างทันท่วงที
กระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม เตรียมจัดประชุมเชิงปฏิบัติการร่วมกับหน่วยงานภาครัฐ เพื่อประเมินขีดความสามารถด้านบุคลากรและเทคโนโลยีความมั่นคงไซเบอร์ การฝึกซ้อมดังกล่าวจะช่วยปิดช่องว่างและยกระดับระบบเฝ้าระวังให้ทันกลลวงของแฮกเกอร์
สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) ยังคงติดตามความเคลื่อนไหวของภัยคุกคามสากลอย่างใกล้ชิด การสร้างเครือข่ายประสานงานระหว่างรัฐและเอกชนถือเป็นหัวใจสำคัญในการปกป้องข้อมูลอธิปไตยดิจิทัลของไทย
คู่มือปฏิบัติการ: วิธีปกป้องข้อมูลส่วนบุคคลและเงินในบัญชี
ประชาชนทั่วไปต้องตระหนักรู้และเพิ่มความระมัดระวังในการใช้งานอินเทอร์เน็ตเพื่อป้องกันภัยคุกคามทางไซเบอร์ ผู้ใช้งานควรเปิดระบบการยืนยันตัวตนแบบสองชั้น (2FA) สำหรับทุกบัญชีธนาคารและอีเมลส่วนตัว
ผู้ใช้งานต้องหลีกเลี่ยงการคลิกลิงก์แปลกปลอมที่ส่งผ่าน SMS หรือโซเชียลมีเดีย และปฏิเสธการติดตั้งแอปพลิเคชันนอกสโตร์ทางการอย่างเด็ดขาด นอกจากนี้ การตั้งรหัสผ่านที่ซับซ้อนและไม่ใช้รหัสผ่านซ้ำกันในหลายเว็บไซต์จะช่วยลดความเสี่ยงจากการถูกขโมยข้อมูล
องค์กรธุรกิจทุกขนาดต้องสำรองข้อมูลสำคัญเป็นประจำและแยกเก็บไว้ในระบบออฟไลน์เพื่อป้องกันภัยมัลแวร์เรียกค่าไถ่ ผู้บริหารควรจัดอบรมพนักงานให้เข้าใจถึงภัยลวงทางอีเมล (Phishing) ซึ่งมักเป็นจุดเริ่มต้นของการเจาะเครือข่ายภายในบริษัท
ธุรกิจต้องหมั่นอัปเดตระบบปฏิบัติการและซอฟต์แวร์รักษาความปลอดภัยให้เป็นรุ่นล่าสุดอยู่เสมอ การลงทุนในระบบไซเบอร์ซิเคียวริตี้ที่มีประสิทธิภาพไม่ใช่ค่าใช้จ่ายสิ้นเปลือง แต่คือหลักประกันความอยู่รอดของธุรกิจในยุคดิจิทัล
ข่าวที่กำลังเป็นที่นิยม
OpenAI ปล่อยฟีเจอร์ “Codex”บนแอปมือถือ ChatGPT เปลี่ยนสมาร์ทโฟนเป็นศูนย์ควบคุม AI เขียนโค้ด
เจาะลึก iPhone 18 Pro Max: ปฏิวัติวงการด้วยชิป 2nm และกล้องรูรับแสงปรับได้ (เตรียมเข้าไทย กันยายน 2026)
เทคโนโลยี - Tech
โซนี่นำหูฟัง Walkman รุ่นปี 1979 กลับมาอีกครั้งในชื่อ MDR-3R ซึ่งมาพร้อมพอร์ต USB-C
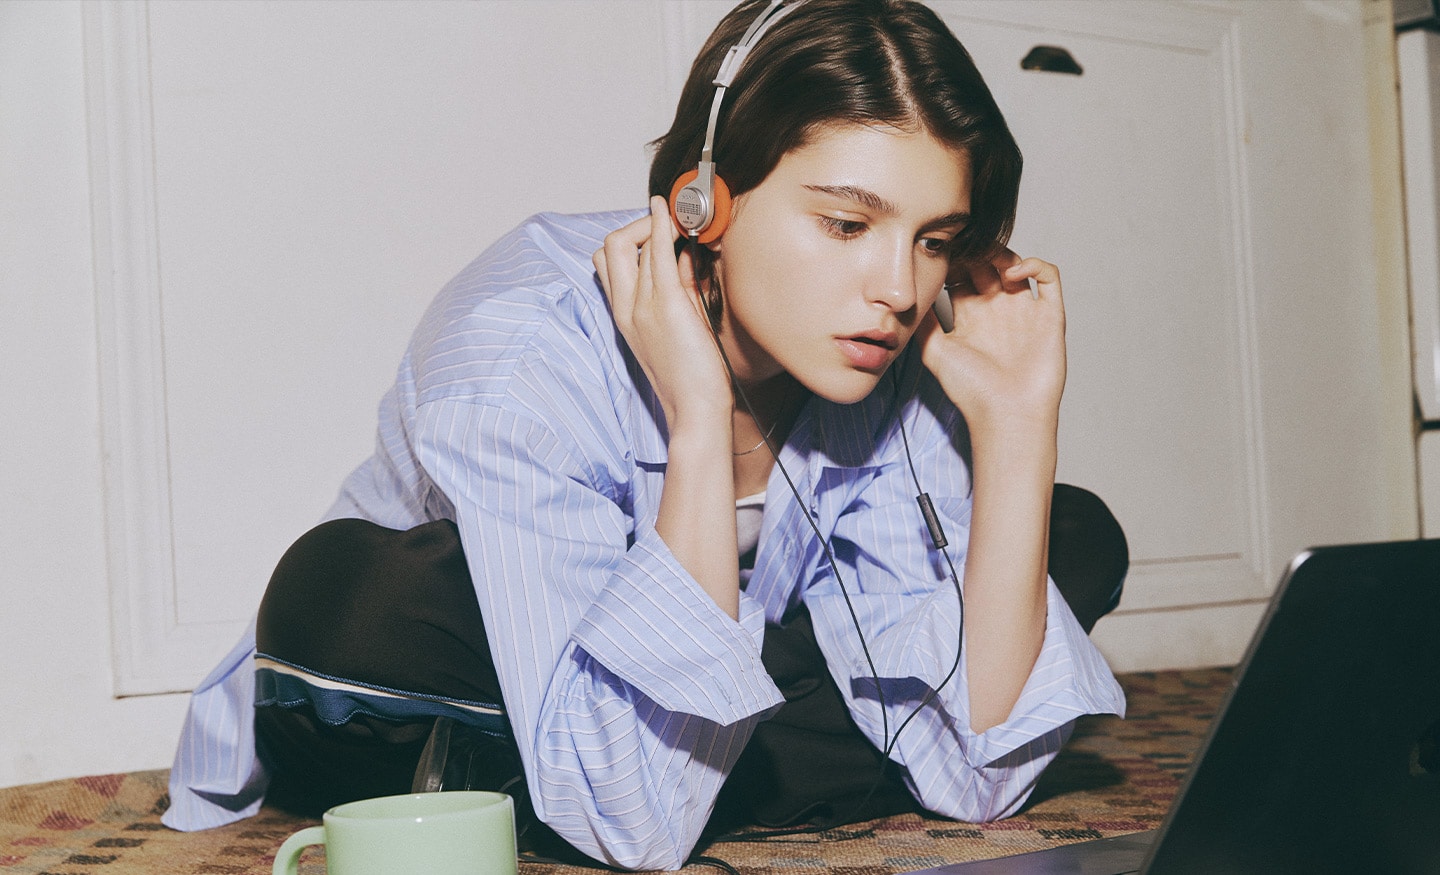
โซนี่ สร้างแรงกระเพื่อมครั้งใหญ่ให้แก่วงการเครื่องเสียงทั่วโลกอีกครั้งด้วยการเปิดตัวหูฟังรุ่นใหม่ล่าสุดอย่างเป็นทางการ บริษัทเทคโนโลยียักษ์ใหญ่จากญี่ปุ่นตัดสินใจปลุกชีพตำนานเสียงยุคแอนะล็อกด้วยการแนะนำ Sony MDR-3R ซึ่งหยิบเอาดีไซน์และโครงสร้างหลักมาจากหูฟังรุ่น MDR-3 จากปี 1979 โดยตรง
หูฟังรุ่นประวัติศาสตร์นี้เคยแถมมาพร้อมกับเครื่องเล่นเทปคาสเซ็ตต์พกพารุ่นแรกของโลกอย่าง TPS-L2 Walkman ที่เปลี่ยนพฤติกรรมการฟังเพลงของผู้คนไปตลอดกาล การกลับมาในรอบกว่าสี่ทศวรรษครั้งนี้มาพร้อมการตั้งราคาจำหน่ายที่จับต้องได้ง่ายเพียง 59.99 ดอลลาร์สหรัฐ เพื่อตอบโจทย์ผู้ใช้งานยุคสตรีมมิงอย่างแท้จริง
ประเด็นสำคัญ
- คืนชีพดีไซน์ระดับตำนาน: Sony ชุบชีวิตหูฟังเปิดหู MDR-3 จากปี 1979 สู่รุ่น MDR-3R ด้วยน้ำหนักเบาเพียง 38 กรัม และก้านโลหะเอกลักษณ์ดั้งเดิม
- เชื่อมต่อยุคใหม่ด้วย USB-C: อัปเกรดจากหัวแจ็ก 3.5 มม. สู่พอร์ต USB-C พร้อมไมโครโฟนและปุ่มควบคุมในตัว เสียบสายฟังเพลงได้ทันทีโดยไม่ต้องชาร์จแบตเตอรี่
- ราคาเข้าถึงง่ายและมีรุ่นพิเศษ: เปิดราคามาตรฐานเพียง $59.99 พร้อมฟองน้ำสองสี และยังมีรุ่นลิมิเต็ด Stranger Things ราคา $79.99 ให้แฟนซีรีส์ได้สะสม
สถาปัตยกรรมเสียงคลาสสิกผสานความสะดวกสบายยุคดิจิทัล
Sony ยังคงรักษาเสน่ห์ของงานออกแบบดั้งเดิมเอาไว้อย่างครบถ้วน ไม่ว่าจะเป็นโครงสร้างก้านคาดศีรษะสแตนเลสสตีลแบบมินิมอลและตัวเรือนแบบเปิดหู (Open-ear) อันโปร่งสบาย หูฟังรุ่นนี้มีน้ำหนักรวมเพียง 38 กรัม ทำให้ผู้ใช้งานสวมใส่ฟังเพลงต่อเนื่องได้ตลอดทั้งวันโดยไม่รู้สึกเมื่อยล้าหรืออึดอัดใบหู
ทีมวิศวกรได้พัฒนาชุดไดรเวอร์ขนาด 23 มิลลิเมตรขึ้นมาใหม่โดยปรับจูนให้ยังคงเอกลักษณ์เนื้อเสียงที่อบอุ่นใกล้เคียงกับต้นฉบับมากที่สุด ขณะเดียวกันระบบยังมอบย่านความถี่เสียงที่คมชัดและตอบสนองเพลงสตรีมมิงร่วมสมัยได้อย่างลงตัว โดยมีฟองน้ำครอบหูสองสีคลาสสิก ได้แก่ สีส้มสดใสและสีน้ำเงินเข้ม ให้ผู้ใช้งานสลับเปลี่ยนได้ตามสไตล์ของแต่ละคน
การปรับเปลี่ยนจุดสำคัญที่สุดอยู่ที่การตัดหัวแจ็กแบบ 3.5 มิลลิเมตรทิ้งไป แล้วแทนที่ด้วยสายสัญญาณพอร์ต USB-C Audio ความยาว 1.2 เมตร เพื่อให้รองรับกับสมาร์ตโฟน แท็บเล็ต และคอมพิวเตอร์แล็ปท็อปรุ่นปัจจุบันได้ทันที ตัวสายมาพร้อมโมดูลควบคุมระดับเสียงและไมโครโฟนสำหรับการคุยสายสนทนาอย่างสะดวกสบาย
การกลับมาของกระแสเรโทรและรุ่นพิเศษ Stranger Things
ในยุคที่ผู้ใช้งานเริ่มเหนื่อยล้ากับการชาร์จแบตเตอรี่หูฟังไร้สายและการตั้งค่าบลูทูธที่ซับซ้อน หูฟังแบบมีสายกำลังกลับมาได้รับความสนใจอย่างกว้างขวาง ผู้บริโภคกลุ่มคนรุ่นใหม่หันมานิยมอุปกรณ์เทคโนโลยีแนวเรโทรยุค 80s และแฟชั่นสไตล์ Y2K กันมากขึ้นอย่างเห็นได้ชัดในตลาดไลฟ์สไตล์ปัจจุบัน
เพื่อต่อยอดกระแสความนิยมดังกล่าว Sony จึงเปิดตัวรุ่นพิเศษร่วมกับซีรีส์ดังระดับโลกในชื่อรุ่น MDR-3R Stranger Things Edition ที่วางจำหน่ายในราคา 79.99 ดอลลาร์สหรัฐ ตัวหูฟังรุ่นพิเศษนี้มาพร้อมฟองน้ำสีแดงดำอันเป็นเอกลักษณ์ การสลักโลโก้ซีรีส์บนก้านคาดศีรษะ และกล่องบรรจุภัณฑ์ที่ออกแบบตามธีมมิติ Upside Down อย่างโดดเด่น
MDR-3R ตอกย้ำว่าการออกแบบที่เรียบง่ายและเหนือกาลเวลายังคงตอบโจทย์ผู้ฟังได้เสมอแม้เวลาจะผ่านไปนานหลายสิบปี การผสานความสะดวกของพอร์ตสมัยใหม่เข้ากับรูปลักษณ์วินเทจอันทรงคุณค่า ทำให้หูฟังรุ่นนี้กลายเป็นหนึ่งในไอเทมเทคโนโลยีที่ผสานอดีตและอนาคตเข้าด้วยกันได้อย่างลงตัวที่สุด
ข่าวที่กำลังเป็นที่นิยม
OpenAI ปล่อยฟีเจอร์ “Codex” บนแอปมือถือ ChatGPT เปลี่ยนสมาร์ทโฟนเป็นศูนย์ควบคุม AI เขียนโค้ด
เจาะลึก iPhone 18 Pro Max: ปฏิวัติวงการด้วยชิป 2nm และกล้องรูรับแสงปรับได้
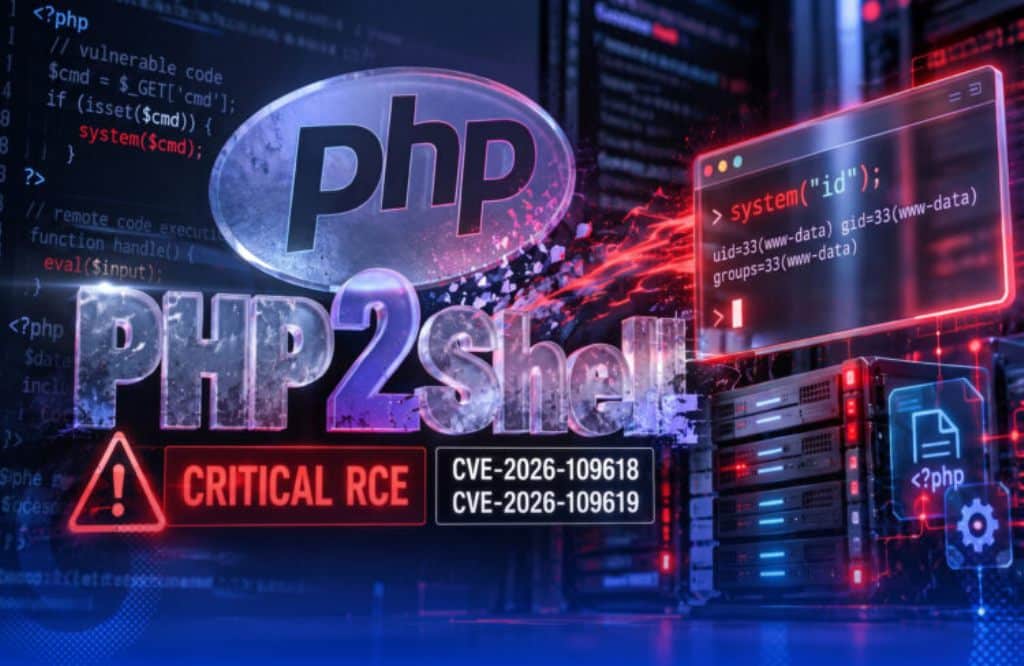
ประเทศไทยกำลังเผชิญหน้ากับภัยคุกคามทางไซเบอร์ที่เพิ่มสูงขึ้นอย่างต่อเนื่องในช่วงปีที่ผ่านมา ล่าสุดวงการไอทีทั่วโลกต้องตื่นตัวกับช่องโหว่ร้ายแรงที่ชื่อว่า PHP2Shell ซึ่งกำลังเป็นภัยคุกคามใหม่ที่น่ากลัวมาก ช่องโหว่นี้เปิดทางให้แฮกเกอร์สามารถเจาะเข้าระบบและควบคุมเว็บไซต์ที่ใช้ภาษา PHP ได้จากระยะไกลโดยไม่ต้องยืนยันตัวตน สิ่งนี้ทำให้ข้อมูลส่วนบุคคลของผู้ใช้งานตกอยู่ในความเสี่ยงที่จะถูกขโมยไปใช้ในทางที่ผิดได้อย่างง่ายดาย
หน่วยงานรัฐบาลของไทยไม่ได้นิ่งนอนใจกับสถานการณ์ฉุกเฉินที่เกิดขึ้น รัฐมนตรีว่าการกระทรวงการอุดมศึกษา วิทยาศาสตร์ วิจัยและนวัตกรรม ได้ออกคำสั่งด่วนให้หน่วยงานที่เกี่ยวข้องเร่งตรวจสอบและอัปเดตระบบปฏิบัติการทันที นอกจากนี้สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (PDPC) ยังได้ออกโรงเตือนให้ทุกองค์กรเฝ้าระวังอย่างใกล้ชิด การเคลื่อนไหวครั้งนี้ตอกย้ำให้เห็นว่าไทยกำลังแข่งขันกับเวลาเพื่อป้องกันไม่ให้เกิดวิกฤตข้อมูลรั่วไหลระดับชาติ
ประเด็นสำคัญ
- ช่องโหว่ PHP2Shell เป็นภัยคุกคามระดับวิกฤตที่เปิดทางให้แฮกเกอร์เจาะระบบและรันโค้ดอันตรายบนเว็บไซต์ได้ทันที
- หน่วยงานรัฐสั่งการด่วนให้มหาวิทยาลัยและโรงพยาบาลเร่งอัปเดตระบบ เพื่อป้องกันข้อมูลอ่อนไหวของประชาชนรั่วไหล
- องค์กรต่างๆ ต้องอัปเดตระบบ PHP เป็นเวอร์ชันล่าสุด พร้อมเฝ้าระวังการเข้าถึงเครือข่ายที่ผิดปกติอย่างใกล้ชิด
อาชญากรรมไซเบอร์พุ่ง รัฐเร่งปกป้องข้อมูลประชาชน
อาชญากรรมทางเทคโนโลยีในประเทศไทยมีอัตราการเติบโตที่น่ากังวลอย่างมากในปัจจุบัน มิจฉาชีพและแฮกเกอร์มุ่งเป้าไปที่การขโมยข้อมูลส่วนบุคคลเพื่อนำไปหลอกลวงหรือเรียกค่าไถ่ การค้นพบช่องโหว่ร้ายแรงนี้จึงกลายเป็นประเด็นร้อนที่ทุกฝ่ายต้องจับตามอง ช่องโหว่ตัวนี้เกิดจากข้อผิดพลาดในการจัดการหน่วยความจำของระบบภาษา PHP ซึ่งเป็นภาษาโปรแกรมมิ่งพื้นฐานที่เว็บไซต์ส่วนใหญ่ทั่วโลกเลือกใช้งาน
ผู้เชี่ยวชาญด้านความปลอดภัยทางไซเบอร์ระบุว่า แฮกเกอร์สามารถอาศัยช่องโหว่นี้เพื่อสั่งรันโค้ดอันตรายได้อย่างอิสระ ความน่ากลัวคือผู้โจมตีไม่จำเป็นต้องมีรหัสผ่านหรือสิทธิ์ผู้ดูแลระบบใดๆ เลย หากเว็บไซต์ยังไม่ได้ติดตั้งแพตช์แก้ไขเพื่ออุดรอยรั่ว แฮกเกอร์ก็จะสามารถเข้าถึงฐานข้อมูล ดึงข้อมูลผู้ใช้งาน หรือแม้แต่ฝังสคริปต์เพื่อโจมตีผู้ที่เข้ามาเยี่ยมชมเว็บไซต์ต่อไปได้แบบเนียนๆ
ด้วยเหตุนี้ ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์ประเทศไทย จึงได้ออกประกาศแจ้งเตือนระดับสูงสุดผ่านเว็บไซต์ของตนเอง พวกเขาเรียกร้องให้ผู้ดูแลระบบไอทีทั่วประเทศตรวจสอบเวอร์ชันของโปรแกรมที่ใช้งานอยู่อย่างละเอียด หากพบว่าเป็นเวอร์ชันเก่าที่อยู่ในกลุ่มเสี่ยง ต้องทำการอัปเดตให้เป็นเวอร์ชันที่ปลอดภัยอย่างเร่งด่วนที่สุดเพื่อปิดช่องโหว่
สั่งจับตาโรงพยาบาลและมหาวิทยาลัยเป็นพิเศษ
เมื่อเกิดเหตุการณ์ช่องโหว่ด้านความปลอดภัยระดับนี้ เป้าหมายหลักที่แฮกเกอร์มักจะให้ความสนใจคือแหล่งรวบรวมข้อมูลขนาดใหญ่ รัฐบาลไทยจึงให้ความสำคัญสูงสุดกับการปกป้องระบบของมหาวิทยาลัยและโรงพยาบาลในสังกัดโรงเรียนแพทย์ สถาบันเหล่านี้ครอบครองข้อมูลที่มีความอ่อนไหวสูงมาก ไม่ว่าจะเป็นประวัติการรักษาพยาบาล ข้อมูลส่วนตัวของนักศึกษา หรือข้อมูลงานวิจัยที่สำคัญ
หากข้อมูลสำคัญเหล่านี้หลุดรอดออกไป ผลกระทบที่ตามมาจะรุนแรงและประเมินค่าไม่ได้ในระยะยาว ข้อมูลคนไข้สามารถถูกนำไปแบล็กเมล์หรือขายในตลาดมืดได้ในราคาสูง การปกป้องระบบของสถาบันเหล่านี้จึงไม่ใช่แค่เรื่องของความปลอดภัยทางไอทีเท่านั้น แต่ยังหมายถึงการปกป้องสิทธิและความเป็นส่วนตัวของประชาชนคนไทยนับล้านคนอีกด้วย
ทางกระทรวงฯ ได้ประสานงานร่วมกับผู้เชี่ยวชาญด้านเทคโนโลยี เพื่อช่วยแนะนำสถาบันต่างๆ ในการอุดช่องโหว่อย่างถูกต้อง การทำงานนี้เปรียบเสมือนการแข่งกับเวลา เพราะกลุ่มแฮกเกอร์ทั่วโลกต่างก็ทราบถึงจุดอ่อนนี้แล้วเช่นกัน การตอบสนองที่รวดเร็วและเด็ดขาดคือหัวใจสำคัญที่จะช่วยให้รอดพ้นจากภัยคุกคามในครั้งนี้ได้
วิธีรับมือและป้องกันสำหรับองค์กรยุคดิจิทัล
สำหรับองค์กรธุรกิจและผู้ดูแลเว็บไซต์ การกระทำที่สำคัญที่สุดในเวลานี้คือการสำรวจระบบของตนเองอย่างละเอียด ผู้ดูแลระบบต้องเร่งอัปเดต PHP ให้เป็นเวอร์ชัน 8.2.35, 8.3.36, 8.4.27 หรือ 8.5.12 ตามที่ รายงานจากเว็บไซต์ The Nation Thailand และหน่วยงานด้านความปลอดภัยระดับสากลแนะนำ นอกจากนี้ยังควรตรวจสอบบันทึกการใช้งานระบบอย่างถี่ถ้วน เพื่อค้นหาความผิดปกติที่อาจเกิดขึ้นในช่วงที่ผ่านมา
ในส่วนของประชาชนและผู้ใช้งานทั่วไป แม้เราจะไม่สามารถเข้าไปอัปเดตระบบของเว็บไซต์ต่างๆ ได้เอง แต่เราก็สามารถป้องกันตัวเองได้ในระดับหนึ่ง ควรติดตามข่าวสารจากหน่วยงานที่น่าเชื่อถืออย่างสม่ำเสมอ หากพบว่ามีข้อความหรืออีเมลที่ส่งลิงก์แปลกๆ มาให้กดเพื่ออัปเดตข้อมูล โปรดอย่าหลงเชื่อและอย่าคลิกเด็ดขาด เพราะนั่นอาจเป็นกลลวงของมิจฉาชีพที่ฉวยโอกาสสร้างความสับสน
สุดท้ายนี้ วิกฤต PHP2Shell ถือเป็นเสมือนสัญญาณเตือนภัยครั้งใหญ่สำหรับระบบอินเทอร์เน็ตทั่วโลก องค์กรทุกแห่งในประเทศไทยต้องปรับตัวและหันมาลงทุนกับระบบรักษาความปลอดภัยทางไซเบอร์ให้มากขึ้น การป้องกันและเตรียมพร้อมล่วงหน้า ย่อมส่งผลดีกว่าการต้องมานั่งตามแก้ปัญหาเมื่อข้อมูลอันมีค่าถูกขโมยออกไปแล้วอย่างแน่นอน
ข่าวที่กำลังเป็นที่นิยม
AI กำลังเปลี่ยนการศึกษาไทยอย่างไรในปี 2026
เจาะลึก iPhone 18 Pro Max: ปฏิวัติวงการด้วยชิป 2nm และกล้องรูรับแสงปรับได้ (เตรียมเข้าไทย กันยายน 2026)

บิตคอยน์ดิ่งแตะ 6.2 หมื่นดอลลาร์ จับตาแรงขายปริศนา 2 วินาที

ดีเอสไอจี้กูเกิล-แอปเปิล ถอดแอปเงินกู้เถื่อนพ้นสโตร์

อนุทินชงอาเซียนปั้นยุทธศาสตร์ AI-ปราบสแกมเมอร์

ศิลปิน–ชาวเชียงรายผนึกกำลัง จี้รัฐแก้วิกฤตเหมืองโขงข้ามพรมแดน

จังหวัดเชียงรายได้รับเทคโนโลยีตรวจจับสารหนูที่ด่านชายแดนแม่สายแล้ว

สั่งห้ามดื่มประปาบ้านแก่นเหนือ เชียงของ พบสารหนูเกิน 41 เท่า

ศิลปินเชียงรายลุกฮือใช้ศิลปะตีแผ่พิษเหมืองข้ามแดน

ตำรวจสกัดรถบรรทุก 22 ล้อ และยึดของกลางเป็นยาบ้าและยาเคตามีนจำนวน 798 กิโลกรัม มูลค่า 798 ล้านบาท

นักท่องเที่ยวเสียชีวิตจากการพลัดตกจากที่สูง ณ แคมป์บนภูเขาแม่ฮ่องสอน

รองนายกรัฐมนตรีเน้นย้ำการส่งเสริมเทคโนโลยีในงานประชุมธุรกิจเชียงราย

เด็กเชียงรายคว้าแชมป์คิดเลขเร็ว เตรียมลุยญี่ปุ่น

ตำรวจพัทยาจับกุม “อาหลี่” ชาวจีนที่ถูกออกหมายแดงในข้อหาพนันมูลค่า 1.5 พันล้านบาท

เที่ยวเชียงรายหน้าหนาว ไปไหนดี เดือนไหนสวยสุด?

เซ็นทรัล เชียงราย ดันเยาวชนขึ้นสังเวียนมวยไทยดาวรุ่ง 2026

คำเตือน! มีมิจฉาชีพแอบอ้างเป็นเจ้าหน้าที่ตำรวจและข่มขู่เด็กนักเรียนผ่านวิดีโอคอล

สุวรรณภูมิแจงปมรื้อกระเป๋า ยันระบบโปร่งใสไร้ขโมย

วัดเชียงราย 2569: รวมวัดดัง วัดเก่าแก่ และเส้นทางไหว้พระทั่วเชียงราย

งบเยียวยาน้ำท่วมจ่อหมด ปภ. ชง ครม. ขอเพิ่ม 1.05 หมื่นล้าน

คนแห่เที่ยวล้นภูชี้ฟ้า ต้นฤดูหนาว อุทยานฯ ประกาศห้ามล้ำแนวกั้นรั้วโดยเด็ดขาด!!

พบศพชายที่หายตัวไปจากเชียงรายแล้ว หลังจากการค้นหานานสามวัน

บทสรุปดราม่ารถไฟฟ้า BTS! นักเรียนอิตาลีขอโทษสาวไทย ยอมรับผิดและจ่ายค่าปรับตามกฎหมาย

บาร์เซโลน่า ถล่ม ราโย่ บาเยกาโน่ 1-0

พอร์ตเอฟซี ปะทะ เชียงราย ยูไนเต็ด 2-1 โดยได้ประตูชัยในครึ่งหลัง

การตัดแต่งต้นไม้ผิดพลาดอย่างร้ายแรง ส่งผลให้หลังคาตลาดในจังหวัดพะเยาพังเสียหาย
-

 เชียงราย - Chiang Rai News6 วันที่แล้ว
ชายชาวเชียงรายได้รับบาดเจ็บสาหัสจากเหตุระเบิดพลุผิดกฎหมาย
-
ข่าว - News2 วันที่แล้ว
นักท่องเที่ยวเสียชีวิตจากการพลัดตกจากที่สูง ณ แคมป์บนภูเขาแม่ฮ่องสอน
-
เชียงราย - Chiang Rai News6 วันที่แล้ว
วิกฤตเหมืองแร่ในรัฐฉานรุกคืบเข้าสู่แม่น้ำต้นน้ำ สารพิษไหลบ่าลงสู่แม่น้ำในจังหวัดเชียงราย
-
เชียงราย - Chiang Rai News7 วันที่แล้ว
การตื่นทองแม่น้ำโขงจุดประกายความวิตกกังวลเกี่ยวกับวิกฤตแม่น้ำปนเปื้อนสารพิษ