
เทคโนโลยี - Tech
โซนี่นำหูฟัง Walkman รุ่นปี 1979 กลับมาอีกครั้งในชื่อ MDR-3R ซึ่งมาพร้อมพอร์ต USB-C

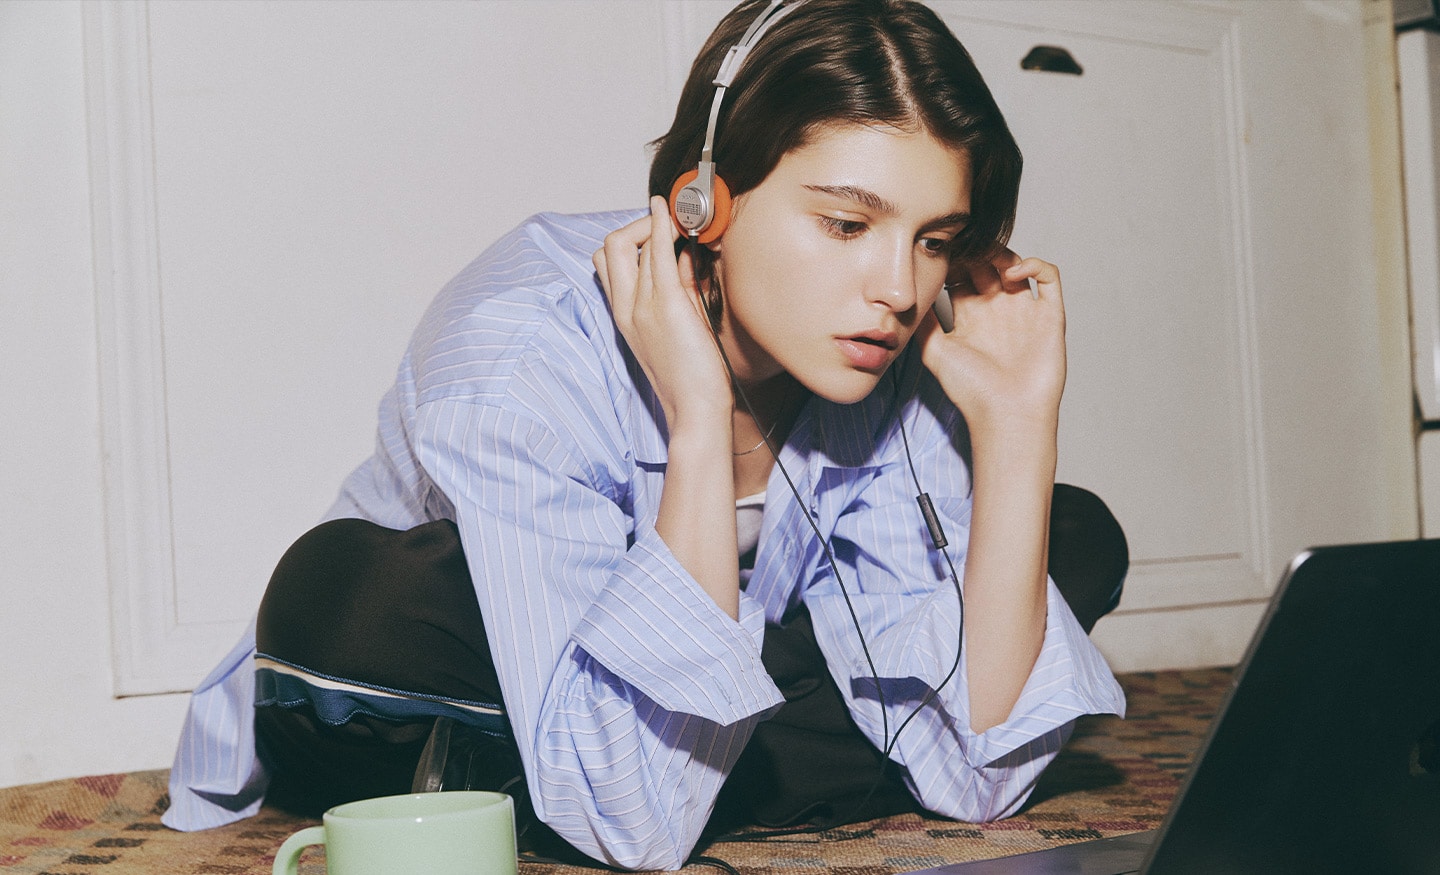
โซนี่ สร้างแรงกระเพื่อมครั้งใหญ่ให้แก่วงการเครื่องเสียงทั่วโลกอีกครั้งด้วยการเปิดตัวหูฟังรุ่นใหม่ล่าสุดอย่างเป็นทางการ บริษัทเทคโนโลยียักษ์ใหญ่จากญี่ปุ่นตัดสินใจปลุกชีพตำนานเสียงยุคแอนะล็อกด้วยการแนะนำ Sony MDR-3R ซึ่งหยิบเอาดีไซน์และโครงสร้างหลักมาจากหูฟังรุ่น MDR-3 จากปี 1979 โดยตรง
หูฟังรุ่นประวัติศาสตร์นี้เคยแถมมาพร้อมกับเครื่องเล่นเทปคาสเซ็ตต์พกพารุ่นแรกของโลกอย่าง TPS-L2 Walkman ที่เปลี่ยนพฤติกรรมการฟังเพลงของผู้คนไปตลอดกาล การกลับมาในรอบกว่าสี่ทศวรรษครั้งนี้มาพร้อมการตั้งราคาจำหน่ายที่จับต้องได้ง่ายเพียง 59.99 ดอลลาร์สหรัฐ เพื่อตอบโจทย์ผู้ใช้งานยุคสตรีมมิงอย่างแท้จริง
ประเด็นสำคัญ
- คืนชีพดีไซน์ระดับตำนาน: Sony ชุบชีวิตหูฟังเปิดหู MDR-3 จากปี 1979 สู่รุ่น MDR-3R ด้วยน้ำหนักเบาเพียง 38 กรัม และก้านโลหะเอกลักษณ์ดั้งเดิม
- เชื่อมต่อยุคใหม่ด้วย USB-C: อัปเกรดจากหัวแจ็ก 3.5 มม. สู่พอร์ต USB-C พร้อมไมโครโฟนและปุ่มควบคุมในตัว เสียบสายฟังเพลงได้ทันทีโดยไม่ต้องชาร์จแบตเตอรี่
- ราคาเข้าถึงง่ายและมีรุ่นพิเศษ: เปิดราคามาตรฐานเพียง $59.99 พร้อมฟองน้ำสองสี และยังมีรุ่นลิมิเต็ด Stranger Things ราคา $79.99 ให้แฟนซีรีส์ได้สะสม
สถาปัตยกรรมเสียงคลาสสิกผสานความสะดวกสบายยุคดิจิทัล
Sony ยังคงรักษาเสน่ห์ของงานออกแบบดั้งเดิมเอาไว้อย่างครบถ้วน ไม่ว่าจะเป็นโครงสร้างก้านคาดศีรษะสแตนเลสสตีลแบบมินิมอลและตัวเรือนแบบเปิดหู (Open-ear) อันโปร่งสบาย หูฟังรุ่นนี้มีน้ำหนักรวมเพียง 38 กรัม ทำให้ผู้ใช้งานสวมใส่ฟังเพลงต่อเนื่องได้ตลอดทั้งวันโดยไม่รู้สึกเมื่อยล้าหรืออึดอัดใบหู
ทีมวิศวกรได้พัฒนาชุดไดรเวอร์ขนาด 23 มิลลิเมตรขึ้นมาใหม่โดยปรับจูนให้ยังคงเอกลักษณ์เนื้อเสียงที่อบอุ่นใกล้เคียงกับต้นฉบับมากที่สุด ขณะเดียวกันระบบยังมอบย่านความถี่เสียงที่คมชัดและตอบสนองเพลงสตรีมมิงร่วมสมัยได้อย่างลงตัว โดยมีฟองน้ำครอบหูสองสีคลาสสิก ได้แก่ สีส้มสดใสและสีน้ำเงินเข้ม ให้ผู้ใช้งานสลับเปลี่ยนได้ตามสไตล์ของแต่ละคน
การปรับเปลี่ยนจุดสำคัญที่สุดอยู่ที่การตัดหัวแจ็กแบบ 3.5 มิลลิเมตรทิ้งไป แล้วแทนที่ด้วยสายสัญญาณพอร์ต USB-C Audio ความยาว 1.2 เมตร เพื่อให้รองรับกับสมาร์ตโฟน แท็บเล็ต และคอมพิวเตอร์แล็ปท็อปรุ่นปัจจุบันได้ทันที ตัวสายมาพร้อมโมดูลควบคุมระดับเสียงและไมโครโฟนสำหรับการคุยสายสนทนาอย่างสะดวกสบาย
การกลับมาของกระแสเรโทรและรุ่นพิเศษ Stranger Things
ในยุคที่ผู้ใช้งานเริ่มเหนื่อยล้ากับการชาร์จแบตเตอรี่หูฟังไร้สายและการตั้งค่าบลูทูธที่ซับซ้อน หูฟังแบบมีสายกำลังกลับมาได้รับความสนใจอย่างกว้างขวาง ผู้บริโภคกลุ่มคนรุ่นใหม่หันมานิยมอุปกรณ์เทคโนโลยีแนวเรโทรยุค 80s และแฟชั่นสไตล์ Y2K กันมากขึ้นอย่างเห็นได้ชัดในตลาดไลฟ์สไตล์ปัจจุบัน
เพื่อต่อยอดกระแสความนิยมดังกล่าว Sony จึงเปิดตัวรุ่นพิเศษร่วมกับซีรีส์ดังระดับโลกในชื่อรุ่น MDR-3R Stranger Things Edition ที่วางจำหน่ายในราคา 79.99 ดอลลาร์สหรัฐ ตัวหูฟังรุ่นพิเศษนี้มาพร้อมฟองน้ำสีแดงดำอันเป็นเอกลักษณ์ การสลักโลโก้ซีรีส์บนก้านคาดศีรษะ และกล่องบรรจุภัณฑ์ที่ออกแบบตามธีมมิติ Upside Down อย่างโดดเด่น
MDR-3R ตอกย้ำว่าการออกแบบที่เรียบง่ายและเหนือกาลเวลายังคงตอบโจทย์ผู้ฟังได้เสมอแม้เวลาจะผ่านไปนานหลายสิบปี การผสานความสะดวกของพอร์ตสมัยใหม่เข้ากับรูปลักษณ์วินเทจอันทรงคุณค่า ทำให้หูฟังรุ่นนี้กลายเป็นหนึ่งในไอเทมเทคโนโลยีที่ผสานอดีตและอนาคตเข้าด้วยกันได้อย่างลงตัวที่สุด
ข่าวที่กำลังเป็นที่นิยม
OpenAI ปล่อยฟีเจอร์ “Codex” บนแอปมือถือ ChatGPT เปลี่ยนสมาร์ทโฟนเป็นศูนย์ควบคุม AI เขียนโค้ด
เจาะลึก iPhone 18 Pro Max: ปฏิวัติวงการด้วยชิป 2nm และกล้องรูรับแสงปรับได้
กรุงเทพฯ – สำนักงานสภาความมั่นคงแห่งชาติ (สมช.) ยืนยันว่าหน่วยงานภาครัฐ สถาบันการเงิน และระบบสาธารณูปโภคสำคัญของไทย เผชิญความพยายามโจมตีทางไซเบอร์ทุกวันอย่างต่อเนื่อง กลุ่มอาชญากรไซเบอร์เริ่มนำเทคโนโลยีปัญญาประดิษฐ์หรือ AI เข้ามาช่วยวิเคราะห์หาช่องโหว่ของระบบอย่างรวดเร็วและเป็นอัตโนมัติ
อย่างไรก็ตาม โครงสร้างพื้นฐานสำคัญของประเทศยังคงวางระบบคุ้มกันและรักษาความปลอดภัยได้อย่างมีประสิทธิภาพสูงสุด รัฐบาลได้สั่งการให้ทุกหน่วยงานที่เกี่ยวข้องยกระดับแผนเผชิญเหตุดิจิทัล เพื่อพร้อมรับมือวิกฤติที่อาจเกิดขึ้นได้ตลอดเวลา
ประเด็นสำคัญ
- สมช. ยืนยันไทยเผชิญความพยายามโจมตีทางไซเบอร์รายวัน โดยแฮกเกอร์หันมาใช้ระบบ AI ค้นหาช่องโหว่ของหน่วยงานรัฐและเอกชน
- ธนาคารแห่งประเทศไทยยืนยันระบบการเงินยังไร้รอยขีดข่วน พร้อมกำชับทุกสถาบันการเงินซักซ้อมแผนฉุกเฉินและห้ามกระทบเงินฝากเด็ดขาด
- ภาครัฐเร่งผนึกกำลังเวิร์กช็อปความมั่นคงไซเบอร์ พร้อมเตือนประชาชนและภาคธุรกิจตั้งค่าความปลอดภัย 2 ชั้นและตรวจเช็กลิงก์ฟิชชิ่งเสมอ
กลุ่มผู้โจมตีมุ่งเป้าเจาะระบบสารสนเทศของโครงสร้างพื้นฐานสำคัญ เช่น โครงข่ายไฟฟ้า ระบบประปา และระบบขนส่งสาธารณะ การโจมตีบริการจำเป็นเหล่านี้อาจส่งผลกระทบต่อชีวิตประจำวันของประชาชนและความมั่นคงของประเทศโดยตรง
แฮกเกอร์ใช้ระบบ AI ตรวจจับช่องว่างของเซิร์ฟเวอร์และทดสอบการเจาะรหัสผ่านด้วยความเร็วสูงกว่ามนุษย์หลายเท่าตัว หน่วยงานด้านความมั่นคงจึงต้องเฝ้าระวังความผิดปกติของระบบเครือข่ายตลอด 24 ชั่วโมงอย่างเคร่งครัด
ธปท. ยืนยันระบบการเงินไทยแกร่ง ไม่สะเทือนวิกฤติต่างแดน
ธนาคารแห่งประเทศไทย (ธปท.) ยืนยันชัดเจนว่า เหตุการณ์โจมตีทางไซเบอร์ในต่างประเทศไม่ส่งผลกระทบต่อบริการทางการเงินของไทย สถาบันการเงินในประเทศยังคงเปิดให้บริการธุรกรรมตามปกติ และดูแลความปลอดภัยของเงินฝากประชาชนอย่างรัดกุม
นายกรัฐมนตรีได้กำชับให้ธนาคารพาณิชย์ทุกแห่งซักซ้อมแผนบริหารความต่อเนื่องทางธุรกิจ (BCP) เพื่อรองรับสถานการณ์ฉุกเฉินอย่างสม่ำเสมอ นอกจากนี้ ทุกสถาบันการเงินยังร่วมกันแลกเปลี่ยนข้อมูลภัยคุกคามแบบเรียลไทม์ เพื่อสกัดกั้นการเจาะระบบได้อย่างทันท่วงที
กระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม เตรียมจัดประชุมเชิงปฏิบัติการร่วมกับหน่วยงานภาครัฐ เพื่อประเมินขีดความสามารถด้านบุคลากรและเทคโนโลยีความมั่นคงไซเบอร์ การฝึกซ้อมดังกล่าวจะช่วยปิดช่องว่างและยกระดับระบบเฝ้าระวังให้ทันกลลวงของแฮกเกอร์
สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) ยังคงติดตามความเคลื่อนไหวของภัยคุกคามสากลอย่างใกล้ชิด การสร้างเครือข่ายประสานงานระหว่างรัฐและเอกชนถือเป็นหัวใจสำคัญในการปกป้องข้อมูลอธิปไตยดิจิทัลของไทย
คู่มือปฏิบัติการ: วิธีปกป้องข้อมูลส่วนบุคคลและเงินในบัญชี
ประชาชนทั่วไปต้องตระหนักรู้และเพิ่มความระมัดระวังในการใช้งานอินเทอร์เน็ตเพื่อป้องกันภัยคุกคามทางไซเบอร์ ผู้ใช้งานควรเปิดระบบการยืนยันตัวตนแบบสองชั้น (2FA) สำหรับทุกบัญชีธนาคารและอีเมลส่วนตัว
ผู้ใช้งานต้องหลีกเลี่ยงการคลิกลิงก์แปลกปลอมที่ส่งผ่าน SMS หรือโซเชียลมีเดีย และปฏิเสธการติดตั้งแอปพลิเคชันนอกสโตร์ทางการอย่างเด็ดขาด นอกจากนี้ การตั้งรหัสผ่านที่ซับซ้อนและไม่ใช้รหัสผ่านซ้ำกันในหลายเว็บไซต์จะช่วยลดความเสี่ยงจากการถูกขโมยข้อมูล
องค์กรธุรกิจทุกขนาดต้องสำรองข้อมูลสำคัญเป็นประจำและแยกเก็บไว้ในระบบออฟไลน์เพื่อป้องกันภัยมัลแวร์เรียกค่าไถ่ ผู้บริหารควรจัดอบรมพนักงานให้เข้าใจถึงภัยลวงทางอีเมล (Phishing) ซึ่งมักเป็นจุดเริ่มต้นของการเจาะเครือข่ายภายในบริษัท
ธุรกิจต้องหมั่นอัปเดตระบบปฏิบัติการและซอฟต์แวร์รักษาความปลอดภัยให้เป็นรุ่นล่าสุดอยู่เสมอ การลงทุนในระบบไซเบอร์ซิเคียวริตี้ที่มีประสิทธิภาพไม่ใช่ค่าใช้จ่ายสิ้นเปลือง แต่คือหลักประกันความอยู่รอดของธุรกิจในยุคดิจิทัล
ข่าวที่กำลังเป็นที่นิยม
OpenAI ปล่อยฟีเจอร์ “Codex”บนแอปมือถือ ChatGPT เปลี่ยนสมาร์ทโฟนเป็นศูนย์ควบคุม AI เขียนโค้ด
เจาะลึก iPhone 18 Pro Max: ปฏิวัติวงการด้วยชิป 2nm และกล้องรูรับแสงปรับได้ (เตรียมเข้าไทย กันยายน 2026)
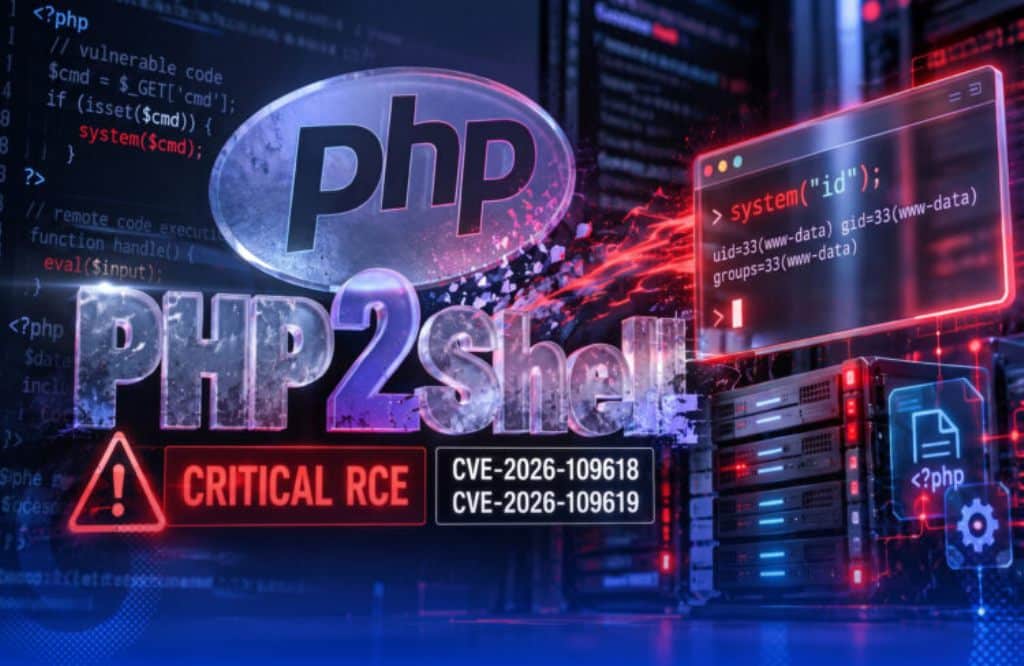
ประเทศไทยกำลังเผชิญหน้ากับภัยคุกคามทางไซเบอร์ที่เพิ่มสูงขึ้นอย่างต่อเนื่องในช่วงปีที่ผ่านมา ล่าสุดวงการไอทีทั่วโลกต้องตื่นตัวกับช่องโหว่ร้ายแรงที่ชื่อว่า PHP2Shell ซึ่งกำลังเป็นภัยคุกคามใหม่ที่น่ากลัวมาก ช่องโหว่นี้เปิดทางให้แฮกเกอร์สามารถเจาะเข้าระบบและควบคุมเว็บไซต์ที่ใช้ภาษา PHP ได้จากระยะไกลโดยไม่ต้องยืนยันตัวตน สิ่งนี้ทำให้ข้อมูลส่วนบุคคลของผู้ใช้งานตกอยู่ในความเสี่ยงที่จะถูกขโมยไปใช้ในทางที่ผิดได้อย่างง่ายดาย
หน่วยงานรัฐบาลของไทยไม่ได้นิ่งนอนใจกับสถานการณ์ฉุกเฉินที่เกิดขึ้น รัฐมนตรีว่าการกระทรวงการอุดมศึกษา วิทยาศาสตร์ วิจัยและนวัตกรรม ได้ออกคำสั่งด่วนให้หน่วยงานที่เกี่ยวข้องเร่งตรวจสอบและอัปเดตระบบปฏิบัติการทันที นอกจากนี้สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (PDPC) ยังได้ออกโรงเตือนให้ทุกองค์กรเฝ้าระวังอย่างใกล้ชิด การเคลื่อนไหวครั้งนี้ตอกย้ำให้เห็นว่าไทยกำลังแข่งขันกับเวลาเพื่อป้องกันไม่ให้เกิดวิกฤตข้อมูลรั่วไหลระดับชาติ
ประเด็นสำคัญ
- ช่องโหว่ PHP2Shell เป็นภัยคุกคามระดับวิกฤตที่เปิดทางให้แฮกเกอร์เจาะระบบและรันโค้ดอันตรายบนเว็บไซต์ได้ทันที
- หน่วยงานรัฐสั่งการด่วนให้มหาวิทยาลัยและโรงพยาบาลเร่งอัปเดตระบบ เพื่อป้องกันข้อมูลอ่อนไหวของประชาชนรั่วไหล
- องค์กรต่างๆ ต้องอัปเดตระบบ PHP เป็นเวอร์ชันล่าสุด พร้อมเฝ้าระวังการเข้าถึงเครือข่ายที่ผิดปกติอย่างใกล้ชิด
อาชญากรรมไซเบอร์พุ่ง รัฐเร่งปกป้องข้อมูลประชาชน
อาชญากรรมทางเทคโนโลยีในประเทศไทยมีอัตราการเติบโตที่น่ากังวลอย่างมากในปัจจุบัน มิจฉาชีพและแฮกเกอร์มุ่งเป้าไปที่การขโมยข้อมูลส่วนบุคคลเพื่อนำไปหลอกลวงหรือเรียกค่าไถ่ การค้นพบช่องโหว่ร้ายแรงนี้จึงกลายเป็นประเด็นร้อนที่ทุกฝ่ายต้องจับตามอง ช่องโหว่ตัวนี้เกิดจากข้อผิดพลาดในการจัดการหน่วยความจำของระบบภาษา PHP ซึ่งเป็นภาษาโปรแกรมมิ่งพื้นฐานที่เว็บไซต์ส่วนใหญ่ทั่วโลกเลือกใช้งาน
ผู้เชี่ยวชาญด้านความปลอดภัยทางไซเบอร์ระบุว่า แฮกเกอร์สามารถอาศัยช่องโหว่นี้เพื่อสั่งรันโค้ดอันตรายได้อย่างอิสระ ความน่ากลัวคือผู้โจมตีไม่จำเป็นต้องมีรหัสผ่านหรือสิทธิ์ผู้ดูแลระบบใดๆ เลย หากเว็บไซต์ยังไม่ได้ติดตั้งแพตช์แก้ไขเพื่ออุดรอยรั่ว แฮกเกอร์ก็จะสามารถเข้าถึงฐานข้อมูล ดึงข้อมูลผู้ใช้งาน หรือแม้แต่ฝังสคริปต์เพื่อโจมตีผู้ที่เข้ามาเยี่ยมชมเว็บไซต์ต่อไปได้แบบเนียนๆ
ด้วยเหตุนี้ ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์ประเทศไทย จึงได้ออกประกาศแจ้งเตือนระดับสูงสุดผ่านเว็บไซต์ของตนเอง พวกเขาเรียกร้องให้ผู้ดูแลระบบไอทีทั่วประเทศตรวจสอบเวอร์ชันของโปรแกรมที่ใช้งานอยู่อย่างละเอียด หากพบว่าเป็นเวอร์ชันเก่าที่อยู่ในกลุ่มเสี่ยง ต้องทำการอัปเดตให้เป็นเวอร์ชันที่ปลอดภัยอย่างเร่งด่วนที่สุดเพื่อปิดช่องโหว่
สั่งจับตาโรงพยาบาลและมหาวิทยาลัยเป็นพิเศษ
เมื่อเกิดเหตุการณ์ช่องโหว่ด้านความปลอดภัยระดับนี้ เป้าหมายหลักที่แฮกเกอร์มักจะให้ความสนใจคือแหล่งรวบรวมข้อมูลขนาดใหญ่ รัฐบาลไทยจึงให้ความสำคัญสูงสุดกับการปกป้องระบบของมหาวิทยาลัยและโรงพยาบาลในสังกัดโรงเรียนแพทย์ สถาบันเหล่านี้ครอบครองข้อมูลที่มีความอ่อนไหวสูงมาก ไม่ว่าจะเป็นประวัติการรักษาพยาบาล ข้อมูลส่วนตัวของนักศึกษา หรือข้อมูลงานวิจัยที่สำคัญ
หากข้อมูลสำคัญเหล่านี้หลุดรอดออกไป ผลกระทบที่ตามมาจะรุนแรงและประเมินค่าไม่ได้ในระยะยาว ข้อมูลคนไข้สามารถถูกนำไปแบล็กเมล์หรือขายในตลาดมืดได้ในราคาสูง การปกป้องระบบของสถาบันเหล่านี้จึงไม่ใช่แค่เรื่องของความปลอดภัยทางไอทีเท่านั้น แต่ยังหมายถึงการปกป้องสิทธิและความเป็นส่วนตัวของประชาชนคนไทยนับล้านคนอีกด้วย
ทางกระทรวงฯ ได้ประสานงานร่วมกับผู้เชี่ยวชาญด้านเทคโนโลยี เพื่อช่วยแนะนำสถาบันต่างๆ ในการอุดช่องโหว่อย่างถูกต้อง การทำงานนี้เปรียบเสมือนการแข่งกับเวลา เพราะกลุ่มแฮกเกอร์ทั่วโลกต่างก็ทราบถึงจุดอ่อนนี้แล้วเช่นกัน การตอบสนองที่รวดเร็วและเด็ดขาดคือหัวใจสำคัญที่จะช่วยให้รอดพ้นจากภัยคุกคามในครั้งนี้ได้
วิธีรับมือและป้องกันสำหรับองค์กรยุคดิจิทัล
สำหรับองค์กรธุรกิจและผู้ดูแลเว็บไซต์ การกระทำที่สำคัญที่สุดในเวลานี้คือการสำรวจระบบของตนเองอย่างละเอียด ผู้ดูแลระบบต้องเร่งอัปเดต PHP ให้เป็นเวอร์ชัน 8.2.35, 8.3.36, 8.4.27 หรือ 8.5.12 ตามที่ รายงานจากเว็บไซต์ The Nation Thailand และหน่วยงานด้านความปลอดภัยระดับสากลแนะนำ นอกจากนี้ยังควรตรวจสอบบันทึกการใช้งานระบบอย่างถี่ถ้วน เพื่อค้นหาความผิดปกติที่อาจเกิดขึ้นในช่วงที่ผ่านมา
ในส่วนของประชาชนและผู้ใช้งานทั่วไป แม้เราจะไม่สามารถเข้าไปอัปเดตระบบของเว็บไซต์ต่างๆ ได้เอง แต่เราก็สามารถป้องกันตัวเองได้ในระดับหนึ่ง ควรติดตามข่าวสารจากหน่วยงานที่น่าเชื่อถืออย่างสม่ำเสมอ หากพบว่ามีข้อความหรืออีเมลที่ส่งลิงก์แปลกๆ มาให้กดเพื่ออัปเดตข้อมูล โปรดอย่าหลงเชื่อและอย่าคลิกเด็ดขาด เพราะนั่นอาจเป็นกลลวงของมิจฉาชีพที่ฉวยโอกาสสร้างความสับสน
สุดท้ายนี้ วิกฤต PHP2Shell ถือเป็นเสมือนสัญญาณเตือนภัยครั้งใหญ่สำหรับระบบอินเทอร์เน็ตทั่วโลก องค์กรทุกแห่งในประเทศไทยต้องปรับตัวและหันมาลงทุนกับระบบรักษาความปลอดภัยทางไซเบอร์ให้มากขึ้น การป้องกันและเตรียมพร้อมล่วงหน้า ย่อมส่งผลดีกว่าการต้องมานั่งตามแก้ปัญหาเมื่อข้อมูลอันมีค่าถูกขโมยออกไปแล้วอย่างแน่นอน
ข่าวที่กำลังเป็นที่นิยม
AI กำลังเปลี่ยนการศึกษาไทยอย่างไรในปี 2026
เจาะลึก iPhone 18 Pro Max: ปฏิวัติวงการด้วยชิป 2nm และกล้องรูรับแสงปรับได้ (เตรียมเข้าไทย กันยายน 2026)
สถิติใหม่ล่าสุดตอกย้ำปัญหาใหญ่ของวงการอีคอมเมิร์ซในประเทศไทย เมื่อตัวเลขชี้ชัดว่าเฟซบุ๊กกลายเป็นศูนย์กลางหลักของการหลอกลวงซื้อขายออนไลน์ ข้อมูลนี้สร้างความกังวลให้กับทั้งผู้บริโภคและหน่วยงานที่เกี่ยวข้องอย่างมาก
ปัจจุบัน คนไทยนิยมสั่งซื้อสินค้าผ่านช่องทางโซเชียลมีเดียมากขึ้น เพราะความสะดวกสบายและราคาที่เข้าถึงได้ง่าย แต่นั่นก็เปิดโอกาสให้มิจฉาชีพแฝงตัวเข้ามาหาผลประโยชน์เช่นกัน รายงานล่าสุดพบว่า 74% ของคดีหลอกลวงซื้อของออนไลน์ทั้งหมดในไทยเกิดขึ้นบนแพลตฟอร์มนี้
ประเด็นสำคัญ
- เฟซบุ๊กคือช่องทางอันดับหนึ่งที่มีการรายงานคดีหลอกลวงซื้อขายออนไลน์มากที่สุดถึง 74% ในประเทศไทย
- อาชญากรไซเบอร์มักใช้ความน่าเชื่อถือของโฆษณาและหน้าเพจปลอมเพื่อดึงดูดเหยื่อให้โอนเงิน
- ผู้บริโภคจำเป็นต้องเพิ่มความระมัดระวังและตรวจสอบข้อมูลผู้ขายอย่างละเอียดก่อนตัดสินใจซื้อสินค้าเสมอ
วิกฤตการหลอกลวงบนโลกอีคอมเมิร์ซ
ปัญหาการหลอกลวงออนไลน์ไม่ได้เพิ่งเกิดขึ้น แต่ตัวเลข 74% สะท้อนให้เห็นว่าสถานการณ์กำลังทวีความรุนแรงมากขึ้นอย่างก้าวกระโดด เหยื่อส่วนใหญ่มักถูกหลอกลวงจากเพจที่เพิ่งสร้างใหม่ หรือเพจที่มีการยิงโฆษณาโปรโมทสินค้าราคาถูกเกินจริง มิจฉาชีพเหล่านี้มักมีเทคนิคที่แยบยล ทำให้ผู้ซื้อหลงเชื่อและตัดสินใจโอนเงินอย่างรวดเร็ว
หน่วยงานต่อต้านอาชญากรรมทางไซเบอร์ได้ออกมาเตือนประชาชนอย่างต่อเนื่อง ถึงรูปแบบการโกงที่พัฒนาไปอย่างรวดเร็ว โดยเฉพาะการหลอกลวงบนโซเชียลมีเดีย ซึ่งกลายเป็นพื้นที่เสี่ยงอันดับต้นๆ ของนักช้อปชาวไทยไปแล้ว ข้อมูลเหล่านี้ชี้ให้เห็นว่าเราต้องการมาตรการที่เด็ดขาดมากขึ้น
เมื่อผู้เสียหายโอนเงินไปแล้ว การติดตามเงินคืนมักทำได้ยากมากในระบบการเงินปัจจุบัน หลายกรณีมิจฉาชีพจะบล็อกบัญชีผู้ใช้และหนีหายไปอย่างไร้ร่องรอยทันที สิ่งนี้สร้างความเสียหายทางเศรษฐกิจระดับประเทศ และความบอบช้ำทางจิตใจให้กับเหยื่อเป็นจำนวนมากในแต่ละปี
ทำไมมิจฉาชีพถึงพุ่งเป้าไปที่แพลตฟอร์มนี้?
เฟซบุ๊กมีฐานผู้ใช้งานในประเทศไทยจำนวนมหาศาล ทำให้เป็นตลาดที่ใหญ่และเข้าถึงคนได้ทุกเพศทุกวัย ความง่ายในการสร้างเพจใหม่หรือการซื้อโฆษณาโปรโมทโพสต์ ทำให้มิจฉาชีพสามารถเข้าถึงกลุ่มเป้าหมายนับแสนคนได้ในเวลาอันรวดเร็วด้วยต้นทุนที่ต่ำมาก
นอกจากนี้ ระบบการตรวจสอบและคัดกรองเพจที่ผิดกฎหมายยังคงมีช่องโหว่ที่ถูกเอาเปรียบได้ง่าย มิจฉาชีพมักสวมรอยเป็นร้านค้าที่มีชื่อเสียง หรือขโมยรูปภาพรีวิวสินค้าของคนอื่นมาใช้หลอกลวง ทำให้เหยื่อที่ไม่มีประสบการณ์แยกแยะความแตกต่างระหว่างร้านค้าจริงกับร้านค้าปลอมได้ยากมาก
ความเชื่อใจก็เป็นอีกปัจจัยสำคัญที่ทำให้อาชญากรทำงานสำเร็จ หลายคนคุ้นเคยกับการใช้แพลตฟอร์มนี้ในชีวิตประจำวันเพื่อคุยกับเพื่อนหรือครอบครัว จึงขาดความระมัดระวังตัวเมื่อเห็นข้อเสนอที่น่าดึงดูดใจ อาชญากรจึงอาศัยความคุ้นเคยนี้เป็นเครื่องมือชั้นดีในการหลอกลวงคนไทยอย่างต่อเนื่อง
วิธีป้องกันตัวและรับมือกับกลโกง
การป้องกันตัวเองเริ่มต้นจากการตั้งข้อสงสัยกับสิ่งรอบตัวเสมอ หากพบเห็นสินค้าราคาถูกกว่าท้องตลาดมากเกินไป ให้สันนิษฐานไว้ก่อนว่าอาจเป็นการหลอกลวงรูปแบบหนึ่ง อย่ารีบโอนเงินเพราะเห็นแก่ของถูก หรือเพราะผู้ขายพยายามเร่งรัดให้ตัดสินใจอย่างเร่งด่วน
ควรตรวจสอบประวัติของเพจหรือร้านค้าอย่างละเอียดทุกครั้งก่อนซื้อ เช่น การดูวันที่สร้างเพจ จำนวนผู้ติดตาม และอ่านรีวิวจากผู้ใช้งานจริงให้ถี่ถ้วน หากเป็นเพจที่เพิ่งสร้างขึ้นใหม่ไม่กี่วันแต่มีผู้ติดตามจำนวนมาก อาจเป็นการซื้อยอดไลก์เพื่อสร้างความน่าเชื่อถือปลอมๆ เพื่อตบตาผู้ซื้อ
สุดท้ายนี้ การเลือกซื้อสินค้าจากแพลตฟอร์มอีคอมเมิร์ซที่มีระบบรับประกันตัวกลาง หรือการเก็บเงินปลายทาง จะช่วยลดความเสี่ยงในการสูญเสียเงินได้มาก หากคุณโชคร้ายตกเป็นเหยื่อ ควรรีบแจ้งความและติดต่อธนาคารเพื่อระงับการโอนเงินทันที การมีสติและรอบคอบคือเกราะป้องกันที่ดีที่สุดของคุณ
วิธีสังเกตมิจฉาชีพบนเฟซบุ๊ก วิดีโอนี้ให้คำแนะนำที่เป็นประโยชน์เกี่ยวกับวิธีสังเกตและป้องกันตัวเองจากกลโกงบนเฟซบุ๊ก
ข่าวที่กำลังเป็นที่นิยม
นักวิชาการเรียกร้องให้ใช้ชื่อเชียงรายบนเฟซบุ๊กอย่างมีความรับผิดชอบ
เพจเฟซบุ๊ก ‘กรมควบคุมโรค’ ปรากฏตัวเป็นผู้ชมรับเชิญในไลฟ์สตรีมสำหรับผู้ใหญ่ (18+) ที่แชร์สถานที่แจกถุงยางอนามัยฟรี

เกษตรกรแม่จันตั้งสหกรณ์กาแฟ ยกระดับเชียงรายสู่เวทีโลก

เชียงรายจัดงานใหญ่ 15 พ.ย. รำลึกเหยื่ออุบัติเหตุ ยกระดับถนนปลอดภัย

เชียงรายเดินหน้าแผนปี 69 คุมเข้มไฟป่าลดวิกฤต PM2.5 ข้ามแดน

วิกฤตน้ำแม่สาย: ประปาเริ่มไหล แต่ภัยสารหนูยังไม่คลี่คลาย

สมช.เตือนภัยไซเบอร์พุ่ง แฮกเกอร์ใช้ AI เจาะระบบไทย

เงินเฟ้อไทย ต.ค. 69 พุ่ง 3.9% สูงสุดรอบ 45 เดือน

การตื่นทองแม่น้ำโขงจุดประกายความวิตกกังวลเกี่ยวกับวิกฤตแม่น้ำปนเปื้อนสารพิษ

จังหวัดเชียงรายบังคับใช้มาตรการห้ามปล่อยโคมลอยในเขตการบินอย่างเข้มงวด

วิกฤตน้ำสายข้ามแดน ผู้ว่าฯ เชียงรายจี้ถกเมียนมาหยุดเหมือง

ตำรวจเชียงรายยึดยาบ้า 5 ล้านเม็ดในแม่ลาว

ตำรวจยึดยาไอซ์ 350 กิโลกรัม ที่ด่านตรวจเชียงราย

งานวิ่ง Phu Chi Fa Trail Run 2026 ช่วยส่งเสริมการท่องเที่ยวเชียงราย

ตำรวจชายแดนเชียงใหม่ยึดยาบ้าได้ 2.8 ล้านเม็ด

จับหนุ่มโรแมนซ์สแกม ใช้ AI ปลอมเอกสาร ตุ๋นเหยื่อ 21 ล้าน

ตำรวจเชียงรายเปิดปฏิบัติการกวาดล้างอาชญากรรมแบบใยแมงมุม

หมอเชียงรายสุดเจ๋ง! คว้ารองชนะเลิศเวทีแพทย์ระดับโลกที่สเปน

พื้นที่เกษตรกรรมเชียงรายถูกคุกคามจากมลพิษจากเหมืองแร่ในเมียนมาร์

ด่วน! ไฟไหม้ศูนย์ราชการฯ เชียงราย คุมเพลิงได้ใน 2 ชม

ช็อก! เพื่อนสนิทฆ่าหนุ่มพิการขายหวย ทิ้งศพลงแม่น้ำน่าน

ตำรวจในอำเภอพาน จังหวัดเชียงราย ตั้งด่านตรวจและจับกุมชายอายุ 33 ปี ในข้อหาครอบครองยาบ้า

บทสรุปดราม่ารถไฟฟ้า BTS! นักเรียนอิตาลีขอโทษสาวไทย ยอมรับผิดและจ่ายค่าปรับตามกฎหมาย

บาร์เซโลน่า ถล่ม ราโย่ บาเยกาโน่ 1-0

พอร์ตเอฟซี ปะทะ เชียงราย ยูไนเต็ด 2-1 โดยได้ประตูชัยในครึ่งหลัง

การตัดแต่งต้นไม้ผิดพลาดอย่างร้ายแรง ส่งผลให้หลังคาตลาดในจังหวัดพะเยาพังเสียหาย
-

 เชียงราย - Chiang Rai News3 วันที่แล้ว
วัยรุ่นถูกจับกุมในจังหวัดเชียงราย พร้อมยาบ้า 2.5 ล้านเม็ด
-
เชียงใหม่ - Chiang Mai5 วันที่แล้ว
ทหารยึดยาบ้า 400,000 เม็ด ที่ด่านชายแดนเชียงใหม่
-
เชียงใหม่ - Chiang Mai6 วันที่แล้ว
ระทึกเชียงใหม่! ยอดพระธาตุวัดใหม่หนองหอยพังทลาย ไร้คนเจ็บ
-
เชียงราย - Chiang Rai News3 วันที่แล้ว
ตำรวจเชียงรายยึดยาบ้า 10 ล้านเม็ด หลังไล่ล่าด้วยความเร็วสูง