
เทคโนโลยี - Tech
สายโทรหลอกลวงในไทย: วิธีบล็อกและแจ้งเหตุอย่างถูกต้อง

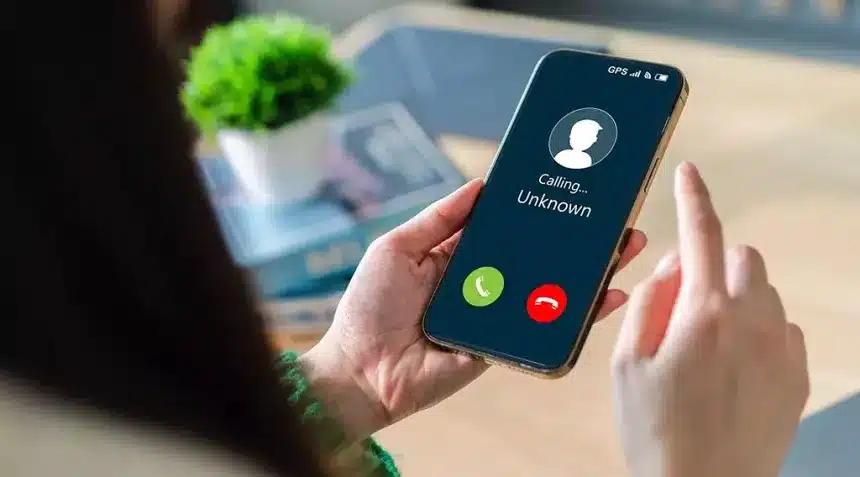
สายที่อ้างว่าโทรมาจากตำรวจ ธนาคาร หรือหน่วยงานรัฐ แล้วเร่งให้คุณโอนเงินหรือบอกรหัส OTP เป็นสัญญาณที่ควรระวัง อย่ากดลิงก์หรือให้ข้อมูลส่วนตัวระหว่างสาย ให้วางสายแล้วตรวจสอบกับหน่วยงานนั้นผ่านช่องทางทางการ
การรู้ทันกลโกงช่วยให้คุณบล็อกเบอร์และแจ้งเหตุได้อย่างถูกต้อง หากมีความเสียหายหรือสงสัยว่ากำลังถูกหลอก ดูช่องทางแจ้งเหตุหลอกลวงและฉ้อโกงในไทย แล้วเริ่มจากวิธีสังเกตสายต้องสงสัยและช่องทางรับมือที่เหมาะกับสถานการณ์ของคุณ
สรุปสิ่งที่ควรรู้
- หากสายเร่งให้โอนเงิน บอกรหัส OTP หรือแอด LINE ให้วางสาย แล้วตรวจสอบกับหน่วยงานผ่านช่องทางทางการ
- บล็อกเบอร์ที่โทรมาและรายงานผ่านเครือข่ายมือถือ หากพบรูปแบบกลโกงเพิ่มเติม อ่าน วิธีป้องกันตัวจากแก๊งคอลเซ็นเตอร์ในไทย
- หากโอนเงินไปแล้ว ให้ติดต่อธนาคารทันที แล้วโทร AOC 1441 เพื่อแจ้งเหตุและขอระงับบัญชีต้องสงสัย โดย AOC ใช้สายด่วนนี้เป็นช่องทางติดต่อ
- ก่อนโทร เตรียมข้อมูลบัญชีและเวลาทำรายการ รายละเอียดบัญชีปลายทาง ลำดับเหตุการณ์ และหมายเลขโทรศัพท์สำหรับรับ SMS
- ดำเนินการแจ้งความออนไลน์ตาม SMS ที่ได้รับ และไปพบพนักงานสอบสวนภายใน 7 วัน; อย่าติดต่อ AOC ผ่านบัญชีโซเชียลที่แอบอ้างเป็นเจ้าหน้าที่.
สายโทรหลอกลวงในประเทศไทยมีรูปแบบไหน และสังเกตอย่างไร
มิจฉาชีพมักเริ่มด้วยเรื่องที่ทำให้ผู้รับสายตกใจหรืออยากรีบจัดการ เช่น ปัญหาบัญชี พัสดุผิดกฎหมาย หรือเงินคืน แต่ละสายอาจใช้ชื่อหน่วยงานต่างกัน จุดร่วมคือพยายามพาคุณไปทำบางอย่างทันที ทั้งที่ยังตรวจสอบข้อมูลไม่ได้
มุกที่มิจฉาชีพใช้บ่อยทางโทรศัพท์
ผู้โทรอาจอ้างว่าเป็นตำรวจ ธนาคาร หรือเจ้าหน้าที่รัฐ แล้วบอกว่าบัญชีของคุณเกี่ยวข้องกับคดี หรือมีธุรกรรมผิดปกติ บางรายอ้างเป็นบริษัทขนส่ง แจ้งว่ามีพัสดุผิดกฎหมายและต้องยืนยันตัวตนเพื่อไม่ให้มีความผิด อีกแบบคืออ้างว่าคุณมีเงินคืนหรือได้รับสิทธิพิเศษ แต่ต้องกดลิงก์หรือทำรายการก่อน
หลังสร้างความกังวลหรือความหวังแล้ว มิจฉาชีพมักขอให้โอนเงินไปยังบัญชีที่เรียกว่า “บัญชีปลอดภัย” หรือให้ติดตั้งแอปที่อ้างว่าใช้ตรวจสอบข้อมูล แอปดังกล่าวอาจเปิดทางให้ควบคุมโทรศัพท์หรือดูข้อมูลบนหน้าจอได้ บางคนถูกสั่งให้แชร์หน้าจอเพื่อ “ช่วยแก้ปัญหา” ซึ่งเสี่ยงเปิดเผยข้อมูลธนาคารและรหัสยืนยัน หากต้องการรู้ทันการปลอมเสียงหรือใช้ AI แอบอ้าง อ่าน วิธีป้องกันมิจฉาชีพใช้ AI และดีปเฟกหลอกลวง
สัญญาณเตือนที่ควรทำให้คุณวางสาย
ระวังเป็นพิเศษเมื่อผู้โทรเร่งให้ตัดสินใจ ห้ามวางสาย ขู่จับกุม หรือบอกว่าจะอายัดบัญชีหากไม่ทำตามทันที ธนาคารและหน่วยงานจริงไม่ควรขอรหัสผ่าน PIN หรือ OTP เพื่อให้คุณบอกทางโทรศัพท์ และการสั่งให้โอนเงินไปบัญชีอื่นเพื่อ “ตรวจสอบ” หรือ “รักษาเงิน” เป็นเหตุให้หยุดคุยทันที
วางสายก่อน แล้วค้นหาเบอร์ทางการขององค์กรนั้นด้วยตัวเอง อย่าโทรกลับหมายเลขที่ผู้โทรให้มา และอย่ากดลิงก์หรือติดตั้งแอปตามคำแนะนำทางสาย หากต้องการแชร์หน้าจอหรือทำรายการ ให้ตรวจสอบผ่านแอปหรือช่องทางทางการก่อนเสมอ
สายที่น่าสงสัย ยังไม่ได้แปลว่าคุณตกเป็นเหยื่อ หากยังไม่ได้โอนเงินหรือให้ข้อมูลสำคัญ ให้ตัดการติดต่อและตรวจสอบข้อเท็จจริง หากเผลอทำรายการไปแล้ว ให้รีบติดต่อธนาคารและดู แนวทางรับมือเมื่อถูกหลอกผ่านคอลเซ็นเตอร์ เพื่อหาขั้นตอนถัดไป
วิธีบล็อกสายหลอกลวงบนมือถือและผ่านเครือข่าย
การบล็อกช่วยลดสายรบกวนจากหมายเลขเดิม แต่ไม่อาจหยุดมิจฉาชีพที่เปลี่ยนเบอร์หรือปลอมหมายเลขโทรเข้าได้ทั้งหมด ควรใช้ตัวกรองในมือถือควบคู่กับการแจ้งผู้ให้บริการ และตรวจสอบหมายเลขเมนูกับค่ายก่อนใช้งาน เพราะชื่อเมนูและบริการอาจเปลี่ยนตามรุ่นโทรศัพท์หรือเวอร์ชันระบบ
บล็อกเบอร์และกรองสายบน iPhone หรือ Android
เปิดแอปโทรศัพท์ แล้วดูรายการสายล่าสุด แตะหมายเลขที่สงสัย จากนั้นเลือกบล็อกหมายเลขหรือรายงานว่าเป็นสแปม หากมีตัวเลือกดังกล่าว บน iPhone คุณเปิดการคัดกรองหรือปิดเสียงสายจากหมายเลขที่ไม่รู้จักได้ในเมนูการตั้งค่า ส่วน Android ที่ใช้แอป Phone by Google สามารถเปิดการแสดงหมายเลขผู้โทรและการป้องกันสแปมได้ ดูขั้นตอนตามระบบได้จาก คำแนะนำจัดการสายที่ไม่รู้จักบน iPhone และ วิธีเปิดการป้องกันสแปมในแอป Phone หากต้องการดูตัวเลือกของ iPhone เพิ่มเติม อ่าน ฟีเจอร์ iPhone สำหรับคัดกรองสายสแปม
อย่างไรก็ตาม การปิดเสียงหรือกรองสายที่ไม่รู้จักอาจทำให้พลาดสายจากลูกค้าใหม่ โรงพยาบาล บริษัทขนส่ง หรือบริการที่คุณใช้อยู่ หากกำลังรอสายสำคัญ ให้ตรวจรายการสายที่ถูกกรองหรือฝากข้อความเสียงเป็นระยะ และเพิ่มเบอร์ที่เชื่อถือได้ไว้ในรายชื่อผู้ติดต่อ
ขอความช่วยเหลือจากค่ายมือถือและบล็อกสายจากต่างประเทศ
หากพบเบอร์ต้องสงสัย ลองแจ้งค่ายมือถือผ่านช่องทางที่ระบุ ได้แก่ AIS 1185, True 9777 และ dtac 1678 โดยช่องทางและวิธีส่งรายงานอาจต่างกันตามประเภทลูกค้า ปัจจุบัน True ยังระบุบริการ 9777 สำหรับแจ้งและบล็อกเบอร์มิจฉาชีพ ส่วน AIS มีช่องทาง USSD *1185# สำหรับรายงานสายที่เพิ่งได้รับ ตรวจสอบรายละเอียดกับค่ายก่อนส่งข้อมูลหรือกดรหัสทุกครั้ง
มีการกล่าวถึงรหัส *138#1 สำหรับบล็อกสายเข้าจากต่างประเทศ แต่ข้อมูลที่ตรวจพบยังยืนยันการใช้งานกับค่ายต่าง ๆ ไม่ชัดเจน จึงควรถามผู้ให้บริการก่อนเปิดใช้ การบล็อกสายต่างประเทศอาจทำให้พลาดสายจากครอบครัว ที่ทำงาน หรือบริการที่ถูกต้อง หากเห็นเครื่องหมาย + หน้าหมายเลขและไม่รู้จักผู้โทร ให้หลีกเลี่ยงการรับสาย แล้วตรวจสอบกับค่ายหากพบสายลักษณะนี้ซ้ำ ๆ
วิธีรายงานสายหลอกลวงในไทยและทำอะไรทันทีเมื่อเสียเงิน
วิธีรับมือขึ้นอยู่กับว่าคุณแค่ได้รับสาย หรือโอนเงินและเปิดเผยข้อมูลไปแล้ว หากยังไม่เสียหาย ให้เก็บหลักฐานและรายงานหมายเลขต้องสงสัย แต่ถ้ามีธุรกรรมหรือข้อมูลสำคัญรั่วไหล ให้ติดต่อธนาคารก่อน แล้วแจ้ง AOC 1441 และตำรวจโดยเร็ว
ถ้ายังไม่ได้เสียเงิน ให้เก็บหลักฐานและแจ้งเบอร์ต้องสงสัย
จดหมายเลขโทรศัพท์ วันและเวลาที่โทร พร้อมบันทึกภาพหน้าจอ ข้อความเสียง และ SMS หรือข้อความแชตที่เกี่ยวข้อง อย่าลบประวัติการติดต่อ เพราะรายละเอียดเหล่านี้ช่วยให้ผู้ให้บริการตรวจสอบรูปแบบการโทรได้
จากนั้นแจ้งเบอร์ต้องสงสัยกับค่ายมือถือผ่านช่องทางทางการของผู้ให้บริการ อย่าโทรกลับ อย่ากดลิงก์หรือดาวน์โหลดแอปที่ผู้โทรส่งมา และอย่าเผยแพร่เบอร์หรือข้อมูลส่วนตัวของผู้ต้องสงสัยต่อสาธารณะ เพราะอาจกระทบผู้อื่นหรือทำให้ข้อมูลส่วนบุคคลถูกนำไปใช้ผิดทาง หากต้องการดูแนวทางเพิ่มเติม อ่าน คำเตือนเกี่ยวกับศูนย์ต่อต้านมิจฉาชีพออนไลน์
ถ้าโอนเงินหรือให้ข้อมูลไปแล้ว ให้รีบทำตามขั้นตอนนี้
โทรหาธนาคารผ่านเบอร์หลังบัตร แอป หรือเว็บไซต์ทางการทันที แจ้งว่าอาจถูกหลอกและขอระงับธุรกรรมหรือบัญชีที่เกี่ยวข้อง หากเปิดเผยรหัสผ่านหรือข้อมูลบัตร ให้ขอระงับบัตร เปลี่ยนรหัสผ่าน และออกจากระบบในอุปกรณ์อื่นด้วย
ต่อมาโทร AOC 1441 ซึ่งเป็นช่องทางทางการเพียงช่องทางเดียวของศูนย์ เพื่อแจ้งเหตุและประสานการระงับบัญชีต้องสงสัย กด 1 เพื่อแจ้งเหตุและขอระงับบัญชี กด 2 หากต้องการขอปลดระงับบัญชีของตน หรือกด 3 เพื่อขอคำปรึกษาด้านกฎหมาย รายละเอียดบทบาทของสายด่วนดูได้ที่ ข้อมูลเกี่ยวกับ AOC 1441
ก่อนโทร เตรียมชื่อ เลขบัตรประชาชน ข้อมูลบัญชี วันและเวลาโอน ลำดับเหตุการณ์ และเบอร์โทรศัพท์ที่รับ SMS หลังรับ Police Case ID ให้ทำตามคำแนะนำเพื่อแจ้งความผ่านเว็บไซต์ Thai Police Online และไปพบพนักงานสอบสวนที่สถานีตำรวจภายใน 7 วันตามขั้นตอนที่ได้รับ อย่ากรอกรหัสหรือส่งเอกสารผ่านบัญชีโซเชียลที่อ้างว่าเป็นเจ้าหน้าที่ เพราะตำรวจไม่ใช้แชตส่วนตัวแทนระบบแจ้งความทางการ
ป้องกันตัวเองก่อนรับสายและลดโอกาสถูกหลอกซ้ำ
การบล็อกเบอร์ช่วยลดสายรบกวน แต่ผู้โทรอาจเปลี่ยนหมายเลขหรือปลอมหมายเลขได้ จึงควรใช้การตั้งค่ามือถือควบคู่กับการตรวจสอบตัวตนและการรักษาข้อมูลส่วนตัว การมีขั้นตอนรับมือที่ชัดเจนยังช่วยให้คนในบ้านตัดสินใจได้โดยไม่ถูกเร่งรัด
ตั้งกติกาง่าย ๆ สำหรับการคุยกับคนที่โทรมา
หากผู้โทรขอให้โอนเงิน หรือเปิดเผยรหัส OTP, PIN หรือรหัสผ่าน ให้วางสายทันที อย่ากดลิงก์หรือโทรกลับไปยังหมายเลขที่ผู้โทรส่งมา แต่ให้หาเบอร์จากหลังบัตรธนาคารหรือเว็บไซต์ทางการ แล้วติดต่อหน่วยงานนั้นเองเพื่อตรวจสอบ
เมื่อยังไม่แน่ใจ ให้หยุดก่อนทำรายการและปรึกษาคนที่ไว้ใจ เช่น สมาชิกในครอบครัว การมีคนช่วยทบทวนมักทำให้เห็นจุดผิดปกติที่อาจมองข้ามระหว่างถูกกดดัน หากมีการโอนเงินหรือเปิดเผยข้อมูลไปแล้ว ให้ติดต่อธนาคารและ AOC 1441 โดยเร็ว ดู ขั้นตอนแจ้งเหตุและรับมือเมื่อถูกหลอกในไทย
ตรวจสอบข้อมูลและช่วยเตือนคนใกล้ตัว
หมั่นอัปเดตระบบปฏิบัติการและแอปจากร้านค้าอย่างเป็นทางการ ตั้งรหัสผ่านที่ไม่ซ้ำกันในแต่ละบัญชี และเปิดการยืนยันตัวตนสองขั้นตอนเมื่อมีให้ใช้ วิธีเหล่านี้ช่วยลดความเสี่ยงหากข้อมูลบัญชีหนึ่งรั่วไหล ดู แนวทางปกป้องข้อมูลส่วนตัวและทรัพย์สินดิจิทัล เพื่อทบทวนการตั้งค่าความปลอดภัยเพิ่มเติม
คุยกับผู้สูงอายุและคนในครอบครัวให้รู้ว่าเจ้าหน้าที่จริงไม่ควรขอรหัสลับหรือสั่งให้โอนเงินเพื่อรักษาทรัพย์สิน อาจตกลงกันไว้ว่า หากมีสายเร่งด่วนเรื่องเงินหรือบัญชี ให้ตัดสายและโทรหาคนในบ้านก่อนเสมอ
หากพบสายต้องสงสัย ให้เก็บหมายเลข วันเวลา ประวัติการโทร และข้อความที่เกี่ยวข้องไว้ แล้วรายงานผ่านช่องทางทางการของค่ายมือถือหรือหน่วยงานที่เกี่ยวข้อง หลักฐานช่วยให้ตรวจสอบรูปแบบการโทรและเชื่อมโยงเหตุที่คล้ายกันได้ อย่างไรก็ตาม ไม่มีวิธีใดป้องกันสายหลอกลวงได้ทั้งหมด จึงควรตรวจสอบผู้โทรทุกครั้งก่อนให้ข้อมูลหรือทำธุรกรรม
คำถามที่พบบ่อยเกี่ยวกับสายหลอกลวงในไทย
แม้จะรู้วิธีบล็อกและแจ้งเหตุแล้ว บางสถานการณ์ก็ยังชวนให้ลังเล เช่น โทรกลับได้ไหม หรือควรทำอย่างไรเมื่อเผลอให้ข้อมูลไป คำตอบต่อไปนี้ช่วยให้คุณเลือกขั้นตอนที่เหมาะกับเหตุการณ์ตรงหน้า
ถ้าเป็นสายที่แอบอ้างเป็นตำรวจ ควรตรวจสอบอย่างไร?
วางสายก่อน แล้วโทรหาเบอร์ของสถานีตำรวจหรือหน่วยงานที่ค้นหาได้จากช่องทางทางการด้วยตัวเอง อย่าใช้หมายเลขที่ผู้โทรส่งให้หรือโอนเงินตามคำสั่งเพื่อพิสูจน์ความบริสุทธิ์ เพราะมิจฉาชีพอาจใช้ชื่อและเรื่องราวที่ฟังดูน่าเชื่อถือได้ เช่น กรณีแก๊งมิจฉาชีพปลอมเป็นตำรวจ
พลาดรับสายจากเบอร์แปลก ควรโทรกลับหรือไม่?
ถ้าไม่รู้จักหมายเลข อย่ารีบโทรกลับ โดยเฉพาะเบอร์ต่างประเทศหรือเบอร์ที่โทรซ้ำแล้ววางสาย ให้ตรวจสอบหมายเลขผ่านช่องทางที่เชื่อถือได้ก่อน และบล็อกหรือรายงานหากพบว่ามีผู้ร้องเรียนว่าเป็นเบอร์หลอกลวง การเห็นชื่อหน่วยงานบนหน้าจอก็ยังไม่ยืนยันตัวตนผู้โทรได้เสมอไป
ยังไม่ได้โอนเงิน แต่เผลอบอกรหัส OTP ไปแล้ว ต้องทำอย่างไร?
ติดต่อธนาคารหรือบริการที่เกี่ยวข้องผ่านแอปหรือเบอร์ทางการทันที แจ้งว่ารหัสอาจรั่วไหล แล้วขอให้ตรวจสอบและป้องกันธุรกรรมที่ผิดปกติ หากสงสัยว่ามีการหลอกลวง ให้โทร AOC 1441 เพื่อแจ้งเหตุ แม้ยังไม่พบยอดเงินหายก็ตาม
เผลอติดตั้งแอปตามคำแนะนำของผู้โทร ควรเริ่มจากตรงไหน?
ตัดการเชื่อมต่ออินเทอร์เน็ตของโทรศัพท์ก่อน หากทำได้อย่างปลอดภัย จากนั้นใช้อุปกรณ์อีกเครื่องติดต่อธนาคารเพื่อระงับหรือเฝ้าระวังบัญชี และแจ้ง AOC 1441 เก็บชื่อแอป ภาพหน้าจอ และประวัติการโทรไว้ อย่าลบหลักฐานจนกว่าจะบันทึกข้อมูลที่จำเป็นแล้ว
AOC 1441 รับแจ้งปัญหาซื้อของออนไลน์ทุกกรณีหรือไม่?
ไม่ใช่ทุกกรณี หากเป็นข้อร้องเรียนเรื่องซื้อขายออนไลน์ที่ไม่ได้รับสินค้า หรือได้รับสินค้าไม่ตรงตามที่ตกลง หน่วยงานระบุให้ติดต่อ 1212 ส่วนเหตุหลอกให้โอนเงินหรือบัญชีต้องสงสัย ให้สอบถามแนวทางจาก AOC 1441 ซึ่งมีรายละเอียดเพิ่มเติมใน ข้อมูลเกี่ยวกับศูนย์ AOC 1441
ถ้าโทร AOC 1441 แล้วสายไม่ว่าง ควรวางแล้วโทรใหม่ไหม?
อย่าวางสายแล้วโทรซ้ำทันที เพราะอาจต้องกลับไปต่อท้ายคิว ให้รอสายและเตรียมข้อมูลเหตุการณ์กับรายละเอียดธุรกรรมไว้ ระหว่างรอ หากเงินถูกโอนไปแล้ว ให้ติดต่อธนาคารผ่านช่องทางทางการเพื่อแจ้งเหตุโดยเร็วด้วย
กรุงเทพฯ – สำนักงานสภาความมั่นคงแห่งชาติ (สมช.) ยืนยันว่าหน่วยงานภาครัฐ สถาบันการเงิน และระบบสาธารณูปโภคสำคัญของไทย เผชิญความพยายามโจมตีทางไซเบอร์ทุกวันอย่างต่อเนื่อง กลุ่มอาชญากรไซเบอร์เริ่มนำเทคโนโลยีปัญญาประดิษฐ์หรือ AI เข้ามาช่วยวิเคราะห์หาช่องโหว่ของระบบอย่างรวดเร็วและเป็นอัตโนมัติ
อย่างไรก็ตาม โครงสร้างพื้นฐานสำคัญของประเทศยังคงวางระบบคุ้มกันและรักษาความปลอดภัยได้อย่างมีประสิทธิภาพสูงสุด รัฐบาลได้สั่งการให้ทุกหน่วยงานที่เกี่ยวข้องยกระดับแผนเผชิญเหตุดิจิทัล เพื่อพร้อมรับมือวิกฤติที่อาจเกิดขึ้นได้ตลอดเวลา
ประเด็นสำคัญ
- สมช. ยืนยันไทยเผชิญความพยายามโจมตีทางไซเบอร์รายวัน โดยแฮกเกอร์หันมาใช้ระบบ AI ค้นหาช่องโหว่ของหน่วยงานรัฐและเอกชน
- ธนาคารแห่งประเทศไทยยืนยันระบบการเงินยังไร้รอยขีดข่วน พร้อมกำชับทุกสถาบันการเงินซักซ้อมแผนฉุกเฉินและห้ามกระทบเงินฝากเด็ดขาด
- ภาครัฐเร่งผนึกกำลังเวิร์กช็อปความมั่นคงไซเบอร์ พร้อมเตือนประชาชนและภาคธุรกิจตั้งค่าความปลอดภัย 2 ชั้นและตรวจเช็กลิงก์ฟิชชิ่งเสมอ
กลุ่มผู้โจมตีมุ่งเป้าเจาะระบบสารสนเทศของโครงสร้างพื้นฐานสำคัญ เช่น โครงข่ายไฟฟ้า ระบบประปา และระบบขนส่งสาธารณะ การโจมตีบริการจำเป็นเหล่านี้อาจส่งผลกระทบต่อชีวิตประจำวันของประชาชนและความมั่นคงของประเทศโดยตรง
แฮกเกอร์ใช้ระบบ AI ตรวจจับช่องว่างของเซิร์ฟเวอร์และทดสอบการเจาะรหัสผ่านด้วยความเร็วสูงกว่ามนุษย์หลายเท่าตัว หน่วยงานด้านความมั่นคงจึงต้องเฝ้าระวังความผิดปกติของระบบเครือข่ายตลอด 24 ชั่วโมงอย่างเคร่งครัด
ธปท. ยืนยันระบบการเงินไทยแกร่ง ไม่สะเทือนวิกฤติต่างแดน
ธนาคารแห่งประเทศไทย (ธปท.) ยืนยันชัดเจนว่า เหตุการณ์โจมตีทางไซเบอร์ในต่างประเทศไม่ส่งผลกระทบต่อบริการทางการเงินของไทย สถาบันการเงินในประเทศยังคงเปิดให้บริการธุรกรรมตามปกติ และดูแลความปลอดภัยของเงินฝากประชาชนอย่างรัดกุม
นายกรัฐมนตรีได้กำชับให้ธนาคารพาณิชย์ทุกแห่งซักซ้อมแผนบริหารความต่อเนื่องทางธุรกิจ (BCP) เพื่อรองรับสถานการณ์ฉุกเฉินอย่างสม่ำเสมอ นอกจากนี้ ทุกสถาบันการเงินยังร่วมกันแลกเปลี่ยนข้อมูลภัยคุกคามแบบเรียลไทม์ เพื่อสกัดกั้นการเจาะระบบได้อย่างทันท่วงที
กระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม เตรียมจัดประชุมเชิงปฏิบัติการร่วมกับหน่วยงานภาครัฐ เพื่อประเมินขีดความสามารถด้านบุคลากรและเทคโนโลยีความมั่นคงไซเบอร์ การฝึกซ้อมดังกล่าวจะช่วยปิดช่องว่างและยกระดับระบบเฝ้าระวังให้ทันกลลวงของแฮกเกอร์
สำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) ยังคงติดตามความเคลื่อนไหวของภัยคุกคามสากลอย่างใกล้ชิด การสร้างเครือข่ายประสานงานระหว่างรัฐและเอกชนถือเป็นหัวใจสำคัญในการปกป้องข้อมูลอธิปไตยดิจิทัลของไทย
คู่มือปฏิบัติการ: วิธีปกป้องข้อมูลส่วนบุคคลและเงินในบัญชี
ประชาชนทั่วไปต้องตระหนักรู้และเพิ่มความระมัดระวังในการใช้งานอินเทอร์เน็ตเพื่อป้องกันภัยคุกคามทางไซเบอร์ ผู้ใช้งานควรเปิดระบบการยืนยันตัวตนแบบสองชั้น (2FA) สำหรับทุกบัญชีธนาคารและอีเมลส่วนตัว
ผู้ใช้งานต้องหลีกเลี่ยงการคลิกลิงก์แปลกปลอมที่ส่งผ่าน SMS หรือโซเชียลมีเดีย และปฏิเสธการติดตั้งแอปพลิเคชันนอกสโตร์ทางการอย่างเด็ดขาด นอกจากนี้ การตั้งรหัสผ่านที่ซับซ้อนและไม่ใช้รหัสผ่านซ้ำกันในหลายเว็บไซต์จะช่วยลดความเสี่ยงจากการถูกขโมยข้อมูล
องค์กรธุรกิจทุกขนาดต้องสำรองข้อมูลสำคัญเป็นประจำและแยกเก็บไว้ในระบบออฟไลน์เพื่อป้องกันภัยมัลแวร์เรียกค่าไถ่ ผู้บริหารควรจัดอบรมพนักงานให้เข้าใจถึงภัยลวงทางอีเมล (Phishing) ซึ่งมักเป็นจุดเริ่มต้นของการเจาะเครือข่ายภายในบริษัท
ธุรกิจต้องหมั่นอัปเดตระบบปฏิบัติการและซอฟต์แวร์รักษาความปลอดภัยให้เป็นรุ่นล่าสุดอยู่เสมอ การลงทุนในระบบไซเบอร์ซิเคียวริตี้ที่มีประสิทธิภาพไม่ใช่ค่าใช้จ่ายสิ้นเปลือง แต่คือหลักประกันความอยู่รอดของธุรกิจในยุคดิจิทัล
ข่าวที่กำลังเป็นที่นิยม
OpenAI ปล่อยฟีเจอร์ “Codex”บนแอปมือถือ ChatGPT เปลี่ยนสมาร์ทโฟนเป็นศูนย์ควบคุม AI เขียนโค้ด
เจาะลึก iPhone 18 Pro Max: ปฏิวัติวงการด้วยชิป 2nm และกล้องรูรับแสงปรับได้ (เตรียมเข้าไทย กันยายน 2026)
เทคโนโลยี - Tech
โซนี่นำหูฟัง Walkman รุ่นปี 1979 กลับมาอีกครั้งในชื่อ MDR-3R ซึ่งมาพร้อมพอร์ต USB-C
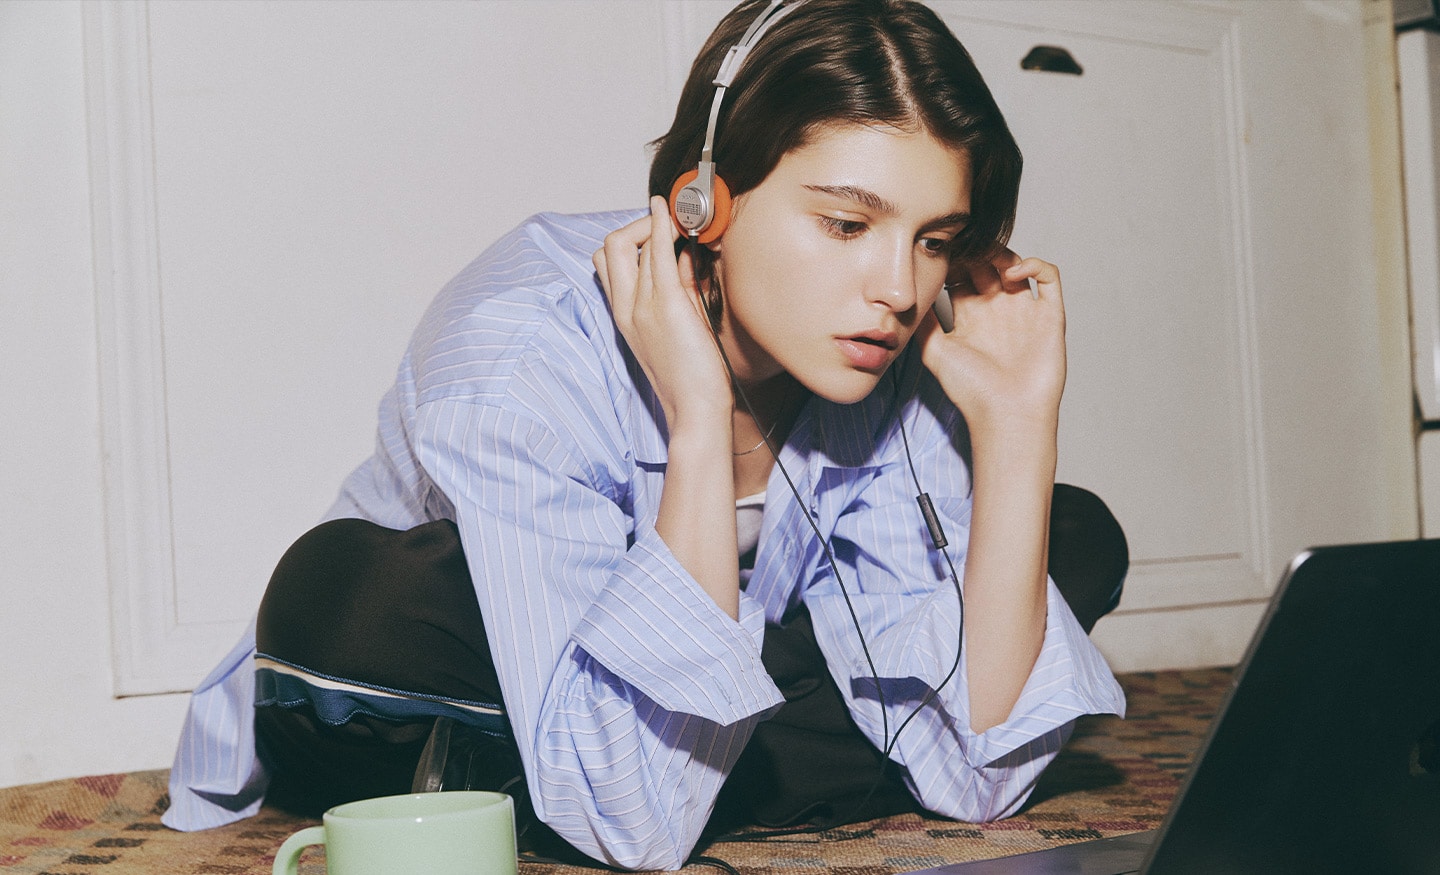
โซนี่ สร้างแรงกระเพื่อมครั้งใหญ่ให้แก่วงการเครื่องเสียงทั่วโลกอีกครั้งด้วยการเปิดตัวหูฟังรุ่นใหม่ล่าสุดอย่างเป็นทางการ บริษัทเทคโนโลยียักษ์ใหญ่จากญี่ปุ่นตัดสินใจปลุกชีพตำนานเสียงยุคแอนะล็อกด้วยการแนะนำ Sony MDR-3R ซึ่งหยิบเอาดีไซน์และโครงสร้างหลักมาจากหูฟังรุ่น MDR-3 จากปี 1979 โดยตรง
หูฟังรุ่นประวัติศาสตร์นี้เคยแถมมาพร้อมกับเครื่องเล่นเทปคาสเซ็ตต์พกพารุ่นแรกของโลกอย่าง TPS-L2 Walkman ที่เปลี่ยนพฤติกรรมการฟังเพลงของผู้คนไปตลอดกาล การกลับมาในรอบกว่าสี่ทศวรรษครั้งนี้มาพร้อมการตั้งราคาจำหน่ายที่จับต้องได้ง่ายเพียง 59.99 ดอลลาร์สหรัฐ เพื่อตอบโจทย์ผู้ใช้งานยุคสตรีมมิงอย่างแท้จริง
ประเด็นสำคัญ
- คืนชีพดีไซน์ระดับตำนาน: Sony ชุบชีวิตหูฟังเปิดหู MDR-3 จากปี 1979 สู่รุ่น MDR-3R ด้วยน้ำหนักเบาเพียง 38 กรัม และก้านโลหะเอกลักษณ์ดั้งเดิม
- เชื่อมต่อยุคใหม่ด้วย USB-C: อัปเกรดจากหัวแจ็ก 3.5 มม. สู่พอร์ต USB-C พร้อมไมโครโฟนและปุ่มควบคุมในตัว เสียบสายฟังเพลงได้ทันทีโดยไม่ต้องชาร์จแบตเตอรี่
- ราคาเข้าถึงง่ายและมีรุ่นพิเศษ: เปิดราคามาตรฐานเพียง $59.99 พร้อมฟองน้ำสองสี และยังมีรุ่นลิมิเต็ด Stranger Things ราคา $79.99 ให้แฟนซีรีส์ได้สะสม
สถาปัตยกรรมเสียงคลาสสิกผสานความสะดวกสบายยุคดิจิทัล
Sony ยังคงรักษาเสน่ห์ของงานออกแบบดั้งเดิมเอาไว้อย่างครบถ้วน ไม่ว่าจะเป็นโครงสร้างก้านคาดศีรษะสแตนเลสสตีลแบบมินิมอลและตัวเรือนแบบเปิดหู (Open-ear) อันโปร่งสบาย หูฟังรุ่นนี้มีน้ำหนักรวมเพียง 38 กรัม ทำให้ผู้ใช้งานสวมใส่ฟังเพลงต่อเนื่องได้ตลอดทั้งวันโดยไม่รู้สึกเมื่อยล้าหรืออึดอัดใบหู
ทีมวิศวกรได้พัฒนาชุดไดรเวอร์ขนาด 23 มิลลิเมตรขึ้นมาใหม่โดยปรับจูนให้ยังคงเอกลักษณ์เนื้อเสียงที่อบอุ่นใกล้เคียงกับต้นฉบับมากที่สุด ขณะเดียวกันระบบยังมอบย่านความถี่เสียงที่คมชัดและตอบสนองเพลงสตรีมมิงร่วมสมัยได้อย่างลงตัว โดยมีฟองน้ำครอบหูสองสีคลาสสิก ได้แก่ สีส้มสดใสและสีน้ำเงินเข้ม ให้ผู้ใช้งานสลับเปลี่ยนได้ตามสไตล์ของแต่ละคน
การปรับเปลี่ยนจุดสำคัญที่สุดอยู่ที่การตัดหัวแจ็กแบบ 3.5 มิลลิเมตรทิ้งไป แล้วแทนที่ด้วยสายสัญญาณพอร์ต USB-C Audio ความยาว 1.2 เมตร เพื่อให้รองรับกับสมาร์ตโฟน แท็บเล็ต และคอมพิวเตอร์แล็ปท็อปรุ่นปัจจุบันได้ทันที ตัวสายมาพร้อมโมดูลควบคุมระดับเสียงและไมโครโฟนสำหรับการคุยสายสนทนาอย่างสะดวกสบาย
การกลับมาของกระแสเรโทรและรุ่นพิเศษ Stranger Things
ในยุคที่ผู้ใช้งานเริ่มเหนื่อยล้ากับการชาร์จแบตเตอรี่หูฟังไร้สายและการตั้งค่าบลูทูธที่ซับซ้อน หูฟังแบบมีสายกำลังกลับมาได้รับความสนใจอย่างกว้างขวาง ผู้บริโภคกลุ่มคนรุ่นใหม่หันมานิยมอุปกรณ์เทคโนโลยีแนวเรโทรยุค 80s และแฟชั่นสไตล์ Y2K กันมากขึ้นอย่างเห็นได้ชัดในตลาดไลฟ์สไตล์ปัจจุบัน
เพื่อต่อยอดกระแสความนิยมดังกล่าว Sony จึงเปิดตัวรุ่นพิเศษร่วมกับซีรีส์ดังระดับโลกในชื่อรุ่น MDR-3R Stranger Things Edition ที่วางจำหน่ายในราคา 79.99 ดอลลาร์สหรัฐ ตัวหูฟังรุ่นพิเศษนี้มาพร้อมฟองน้ำสีแดงดำอันเป็นเอกลักษณ์ การสลักโลโก้ซีรีส์บนก้านคาดศีรษะ และกล่องบรรจุภัณฑ์ที่ออกแบบตามธีมมิติ Upside Down อย่างโดดเด่น
MDR-3R ตอกย้ำว่าการออกแบบที่เรียบง่ายและเหนือกาลเวลายังคงตอบโจทย์ผู้ฟังได้เสมอแม้เวลาจะผ่านไปนานหลายสิบปี การผสานความสะดวกของพอร์ตสมัยใหม่เข้ากับรูปลักษณ์วินเทจอันทรงคุณค่า ทำให้หูฟังรุ่นนี้กลายเป็นหนึ่งในไอเทมเทคโนโลยีที่ผสานอดีตและอนาคตเข้าด้วยกันได้อย่างลงตัวที่สุด
ข่าวที่กำลังเป็นที่นิยม
OpenAI ปล่อยฟีเจอร์ “Codex” บนแอปมือถือ ChatGPT เปลี่ยนสมาร์ทโฟนเป็นศูนย์ควบคุม AI เขียนโค้ด
เจาะลึก iPhone 18 Pro Max: ปฏิวัติวงการด้วยชิป 2nm และกล้องรูรับแสงปรับได้
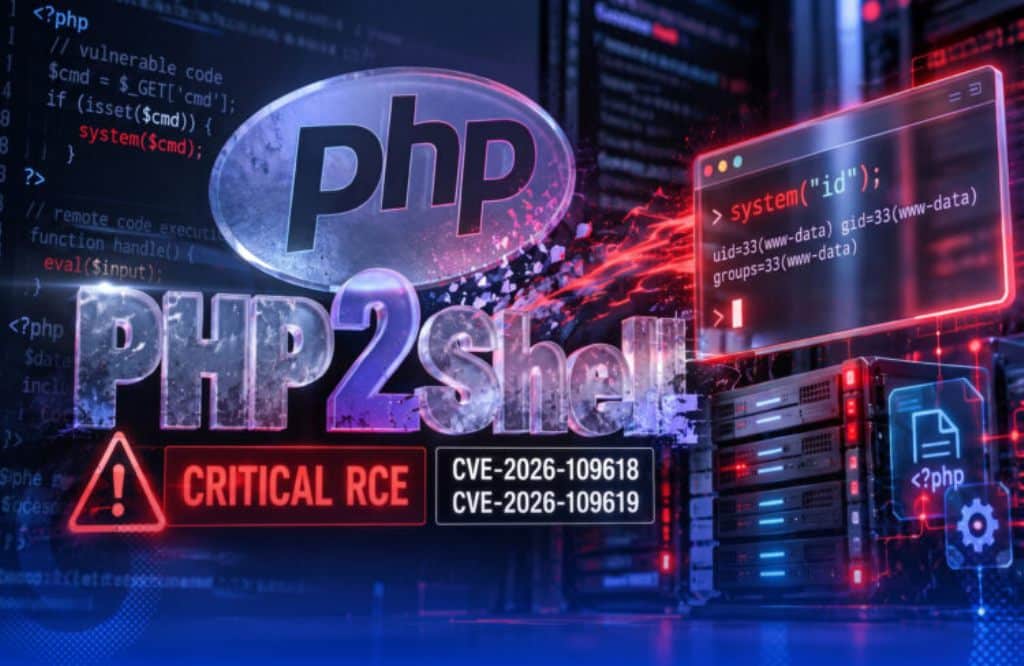
ประเทศไทยกำลังเผชิญหน้ากับภัยคุกคามทางไซเบอร์ที่เพิ่มสูงขึ้นอย่างต่อเนื่องในช่วงปีที่ผ่านมา ล่าสุดวงการไอทีทั่วโลกต้องตื่นตัวกับช่องโหว่ร้ายแรงที่ชื่อว่า PHP2Shell ซึ่งกำลังเป็นภัยคุกคามใหม่ที่น่ากลัวมาก ช่องโหว่นี้เปิดทางให้แฮกเกอร์สามารถเจาะเข้าระบบและควบคุมเว็บไซต์ที่ใช้ภาษา PHP ได้จากระยะไกลโดยไม่ต้องยืนยันตัวตน สิ่งนี้ทำให้ข้อมูลส่วนบุคคลของผู้ใช้งานตกอยู่ในความเสี่ยงที่จะถูกขโมยไปใช้ในทางที่ผิดได้อย่างง่ายดาย
หน่วยงานรัฐบาลของไทยไม่ได้นิ่งนอนใจกับสถานการณ์ฉุกเฉินที่เกิดขึ้น รัฐมนตรีว่าการกระทรวงการอุดมศึกษา วิทยาศาสตร์ วิจัยและนวัตกรรม ได้ออกคำสั่งด่วนให้หน่วยงานที่เกี่ยวข้องเร่งตรวจสอบและอัปเดตระบบปฏิบัติการทันที นอกจากนี้สำนักงานคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (PDPC) ยังได้ออกโรงเตือนให้ทุกองค์กรเฝ้าระวังอย่างใกล้ชิด การเคลื่อนไหวครั้งนี้ตอกย้ำให้เห็นว่าไทยกำลังแข่งขันกับเวลาเพื่อป้องกันไม่ให้เกิดวิกฤตข้อมูลรั่วไหลระดับชาติ
ประเด็นสำคัญ
- ช่องโหว่ PHP2Shell เป็นภัยคุกคามระดับวิกฤตที่เปิดทางให้แฮกเกอร์เจาะระบบและรันโค้ดอันตรายบนเว็บไซต์ได้ทันที
- หน่วยงานรัฐสั่งการด่วนให้มหาวิทยาลัยและโรงพยาบาลเร่งอัปเดตระบบ เพื่อป้องกันข้อมูลอ่อนไหวของประชาชนรั่วไหล
- องค์กรต่างๆ ต้องอัปเดตระบบ PHP เป็นเวอร์ชันล่าสุด พร้อมเฝ้าระวังการเข้าถึงเครือข่ายที่ผิดปกติอย่างใกล้ชิด
อาชญากรรมไซเบอร์พุ่ง รัฐเร่งปกป้องข้อมูลประชาชน
อาชญากรรมทางเทคโนโลยีในประเทศไทยมีอัตราการเติบโตที่น่ากังวลอย่างมากในปัจจุบัน มิจฉาชีพและแฮกเกอร์มุ่งเป้าไปที่การขโมยข้อมูลส่วนบุคคลเพื่อนำไปหลอกลวงหรือเรียกค่าไถ่ การค้นพบช่องโหว่ร้ายแรงนี้จึงกลายเป็นประเด็นร้อนที่ทุกฝ่ายต้องจับตามอง ช่องโหว่ตัวนี้เกิดจากข้อผิดพลาดในการจัดการหน่วยความจำของระบบภาษา PHP ซึ่งเป็นภาษาโปรแกรมมิ่งพื้นฐานที่เว็บไซต์ส่วนใหญ่ทั่วโลกเลือกใช้งาน
ผู้เชี่ยวชาญด้านความปลอดภัยทางไซเบอร์ระบุว่า แฮกเกอร์สามารถอาศัยช่องโหว่นี้เพื่อสั่งรันโค้ดอันตรายได้อย่างอิสระ ความน่ากลัวคือผู้โจมตีไม่จำเป็นต้องมีรหัสผ่านหรือสิทธิ์ผู้ดูแลระบบใดๆ เลย หากเว็บไซต์ยังไม่ได้ติดตั้งแพตช์แก้ไขเพื่ออุดรอยรั่ว แฮกเกอร์ก็จะสามารถเข้าถึงฐานข้อมูล ดึงข้อมูลผู้ใช้งาน หรือแม้แต่ฝังสคริปต์เพื่อโจมตีผู้ที่เข้ามาเยี่ยมชมเว็บไซต์ต่อไปได้แบบเนียนๆ
ด้วยเหตุนี้ ศูนย์ประสานการรักษาความมั่นคงปลอดภัยระบบคอมพิวเตอร์ประเทศไทย จึงได้ออกประกาศแจ้งเตือนระดับสูงสุดผ่านเว็บไซต์ของตนเอง พวกเขาเรียกร้องให้ผู้ดูแลระบบไอทีทั่วประเทศตรวจสอบเวอร์ชันของโปรแกรมที่ใช้งานอยู่อย่างละเอียด หากพบว่าเป็นเวอร์ชันเก่าที่อยู่ในกลุ่มเสี่ยง ต้องทำการอัปเดตให้เป็นเวอร์ชันที่ปลอดภัยอย่างเร่งด่วนที่สุดเพื่อปิดช่องโหว่
สั่งจับตาโรงพยาบาลและมหาวิทยาลัยเป็นพิเศษ
เมื่อเกิดเหตุการณ์ช่องโหว่ด้านความปลอดภัยระดับนี้ เป้าหมายหลักที่แฮกเกอร์มักจะให้ความสนใจคือแหล่งรวบรวมข้อมูลขนาดใหญ่ รัฐบาลไทยจึงให้ความสำคัญสูงสุดกับการปกป้องระบบของมหาวิทยาลัยและโรงพยาบาลในสังกัดโรงเรียนแพทย์ สถาบันเหล่านี้ครอบครองข้อมูลที่มีความอ่อนไหวสูงมาก ไม่ว่าจะเป็นประวัติการรักษาพยาบาล ข้อมูลส่วนตัวของนักศึกษา หรือข้อมูลงานวิจัยที่สำคัญ
หากข้อมูลสำคัญเหล่านี้หลุดรอดออกไป ผลกระทบที่ตามมาจะรุนแรงและประเมินค่าไม่ได้ในระยะยาว ข้อมูลคนไข้สามารถถูกนำไปแบล็กเมล์หรือขายในตลาดมืดได้ในราคาสูง การปกป้องระบบของสถาบันเหล่านี้จึงไม่ใช่แค่เรื่องของความปลอดภัยทางไอทีเท่านั้น แต่ยังหมายถึงการปกป้องสิทธิและความเป็นส่วนตัวของประชาชนคนไทยนับล้านคนอีกด้วย
ทางกระทรวงฯ ได้ประสานงานร่วมกับผู้เชี่ยวชาญด้านเทคโนโลยี เพื่อช่วยแนะนำสถาบันต่างๆ ในการอุดช่องโหว่อย่างถูกต้อง การทำงานนี้เปรียบเสมือนการแข่งกับเวลา เพราะกลุ่มแฮกเกอร์ทั่วโลกต่างก็ทราบถึงจุดอ่อนนี้แล้วเช่นกัน การตอบสนองที่รวดเร็วและเด็ดขาดคือหัวใจสำคัญที่จะช่วยให้รอดพ้นจากภัยคุกคามในครั้งนี้ได้
วิธีรับมือและป้องกันสำหรับองค์กรยุคดิจิทัล
สำหรับองค์กรธุรกิจและผู้ดูแลเว็บไซต์ การกระทำที่สำคัญที่สุดในเวลานี้คือการสำรวจระบบของตนเองอย่างละเอียด ผู้ดูแลระบบต้องเร่งอัปเดต PHP ให้เป็นเวอร์ชัน 8.2.35, 8.3.36, 8.4.27 หรือ 8.5.12 ตามที่ รายงานจากเว็บไซต์ The Nation Thailand และหน่วยงานด้านความปลอดภัยระดับสากลแนะนำ นอกจากนี้ยังควรตรวจสอบบันทึกการใช้งานระบบอย่างถี่ถ้วน เพื่อค้นหาความผิดปกติที่อาจเกิดขึ้นในช่วงที่ผ่านมา
ในส่วนของประชาชนและผู้ใช้งานทั่วไป แม้เราจะไม่สามารถเข้าไปอัปเดตระบบของเว็บไซต์ต่างๆ ได้เอง แต่เราก็สามารถป้องกันตัวเองได้ในระดับหนึ่ง ควรติดตามข่าวสารจากหน่วยงานที่น่าเชื่อถืออย่างสม่ำเสมอ หากพบว่ามีข้อความหรืออีเมลที่ส่งลิงก์แปลกๆ มาให้กดเพื่ออัปเดตข้อมูล โปรดอย่าหลงเชื่อและอย่าคลิกเด็ดขาด เพราะนั่นอาจเป็นกลลวงของมิจฉาชีพที่ฉวยโอกาสสร้างความสับสน
สุดท้ายนี้ วิกฤต PHP2Shell ถือเป็นเสมือนสัญญาณเตือนภัยครั้งใหญ่สำหรับระบบอินเทอร์เน็ตทั่วโลก องค์กรทุกแห่งในประเทศไทยต้องปรับตัวและหันมาลงทุนกับระบบรักษาความปลอดภัยทางไซเบอร์ให้มากขึ้น การป้องกันและเตรียมพร้อมล่วงหน้า ย่อมส่งผลดีกว่าการต้องมานั่งตามแก้ปัญหาเมื่อข้อมูลอันมีค่าถูกขโมยออกไปแล้วอย่างแน่นอน
ข่าวที่กำลังเป็นที่นิยม
AI กำลังเปลี่ยนการศึกษาไทยอย่างไรในปี 2026
เจาะลึก iPhone 18 Pro Max: ปฏิวัติวงการด้วยชิป 2nm และกล้องรูรับแสงปรับได้ (เตรียมเข้าไทย กันยายน 2026)

เชียงรายจัดทำแผนพัฒนาการท่องเที่ยวระยะ 5 ปี เพื่อรับมือกับการเปลี่ยนแปลงสภาพภูมิอากาศ

ราคาตั๋วเครื่องบินไปร่วมงานเทศกาลยี่เป็งที่เชียงใหม่พุ่งสูงถึง 28,000 บาท

เชียงรายรื้อระบบประปา ทิ้งแม่น้ำกก-สาย สู้วิกฤตสารหนู

ไทยและจีนวางแผนสร้างห้องปฏิบัติการทดสอบความเป็นพิษในน้ำที่เชียงราย

การทำเหมืองทองคำแม่น้ำโขงในลาวจุดชนวนความโกรธแค้นในเชียงราย

สธ.เตือนสารหนูปน 6 ลุ่มน้ำ ย้ำต้มเดือดไม่ช่วยกำจัดพิษ

เรือบรรทุกสินค้าจีนแตกเป็นสองท่อนกลางแก่งแม่น้ำโขง

ตำรวจจับกุมคนขับรถที่เสพยาบ้าจนคลุ้มคลั่ง ขับรถพุ่งชนรถจักรยานยนต์

ชาวแม่สายฮือบุกยื่น 9 ข้อ จี้รัฐสกัดพิษเหมืองเมียนมา

เชียงรายคุมเข้มแม่น้ำสาย สารหนูพุ่งเกินเกณฑ์ 28 เท่า

ด่วน! ไฟไหม้ศูนย์ราชการฯ เชียงราย คุมเพลิงได้ใน 2 ชม

ช็อก! เพื่อนสนิทฆ่าหนุ่มพิการขายหวย ทิ้งศพลงแม่น้ำน่าน

แม่สายตื่นตัว! สธ.ลุยตรวจสารหนูในน้ำ เร่งปกป้องสุขภาพ

ทองร่วง 300 บาท รูปพรรณขาย 67,000 ตลาดจับตาเฟด

นาฬิกา Casio กลายเป็นสัญลักษณ์แสดงฐานะทางการเมืองในประเทศไทย

รถกระบะคันหนึ่งเสียการควบคุมและพุ่งชนเสาไฟฟ้าในจังหวัดเชียงราย ทำให้มีผู้บาดเจ็บ 3 ราย

นักยกน้ำหนักเยาวชนจากเชียงรายคว้าเหรียญทอง 2 เหรียญ

เด็กเชียงรายคว้าแชมป์คิดเลขเร็ว เตรียมลุยญี่ปุ่น

ตำรวจพัทยาจับกุม “อาหลี่” ชาวจีนที่ถูกออกหมายแดงในข้อหาพนันมูลค่า 1.5 พันล้านบาท

ตำรวจตรวจคนเข้าเมืองเชียงรายจับกุมกลุ่มชาวจีนในแม่สาย

บทสรุปดราม่ารถไฟฟ้า BTS! นักเรียนอิตาลีขอโทษสาวไทย ยอมรับผิดและจ่ายค่าปรับตามกฎหมาย

บาร์เซโลน่า ถล่ม ราโย่ บาเยกาโน่ 1-0

พอร์ตเอฟซี ปะทะ เชียงราย ยูไนเต็ด 2-1 โดยได้ประตูชัยในครึ่งหลัง

การตัดแต่งต้นไม้ผิดพลาดอย่างร้ายแรง ส่งผลให้หลังคาตลาดในจังหวัดพะเยาพังเสียหาย
-

 เชียงราย - Chiang Rai News6 วันที่แล้ว
วัยรุ่นถูกจับกุมในจังหวัดเชียงราย พร้อมยาบ้า 2.5 ล้านเม็ด
-
เชียงราย - Chiang Rai News6 วันที่แล้ว
ตำรวจเชียงรายยึดยาบ้า 10 ล้านเม็ด หลังไล่ล่าด้วยความเร็วสูง
-
เชียงราย - Chiang Rai News4 วันที่แล้ว
ตำรวจเชียงรายจับกุมผู้ต้องสงสัย 3 ราย ข้อหาขโมยเครื่องยนต์รถแทรกเตอร์
-
เชียงใหม่ - Chiang Mai6 วันที่แล้ว
ฟ้าผ่าทำให้มีผู้เสียชีวิต 1 ราย และบาดเจ็บ 8 ราย ในจังหวัดเชียงใหม่